
Inilipat ng hacker ng Radiant Capital ang $10.8M papunta sa Tornado Cash

Kamakailan lamang, nagdeposito ang hacker ng Radiant Capital ng 2,834 ETH sa mixer protocol na Tornado Cash isang taon matapos nitong ma-exploit ang lending pool ng proyekto, na nagresulta sa pagkawala ng $53 milyon.
- Ang mga hacker ng Radiant Capital ay nakapag-laba ng mahigit $10.8 milyon na halaga ng Ethereum sa pamamagitan ng Tornado Cash, na lalong nagpapahirap sa mga awtoridad na matunton ang mga ninakaw na pondo.
- Pinaghihinalaan ng mga imbestigador na ang grupong AppleJeus na konektado sa North Korea ang nasa likod ng pag-atake sa Radiant Capital, kung saan ang mga ninakaw na asset ay lumago mula $53 milyon hanggang halos $94 milyon sa pamamagitan ng mga kasunod na trade.
Ayon sa on-chain monitoring platform na CertiK, ang hacker ay nakapag-laba ng humigit-kumulang $10.8 milyon na halaga ng Ethereum sa pamamagitan ng mixer platform na Tornado Cash. Ang hakbang na ito ay lalong nagpapahirap para sa mga on-chain sleuth at mga awtoridad na matunton ang mga ninakaw na pondo, lalo na't nadagdagan pa ito ng karagdagang ETH mula sa mga naunang trade at swap papuntang DAI.
Ayon sa chart ng CertiK, ang mga pondo ay orihinal na nakuha mula sa mga bridge address tulad ng Stargate Bridge, Synapse Bridge, at Drift FastBridge, na nagpapakita kung paano unang inilipat ng mga attacker ang malaking halaga ng ETH (ETH) sa isang intermediary address na nagsisimula sa 0x4afb.
Mula sa pangunahing wallet, sinimulan ng mga attacker ang pamamahagi ng mga pondo sa pamamagitan ng serye ng mas maliliit na transfer. Isang kapansin-pansing ruta ay ang paglilipat ng 2,236 ETH mula 0x4afb papuntang 0x3fe4 bago ilipat ang mga pondo sa tatlo pang Ethereum wallet.
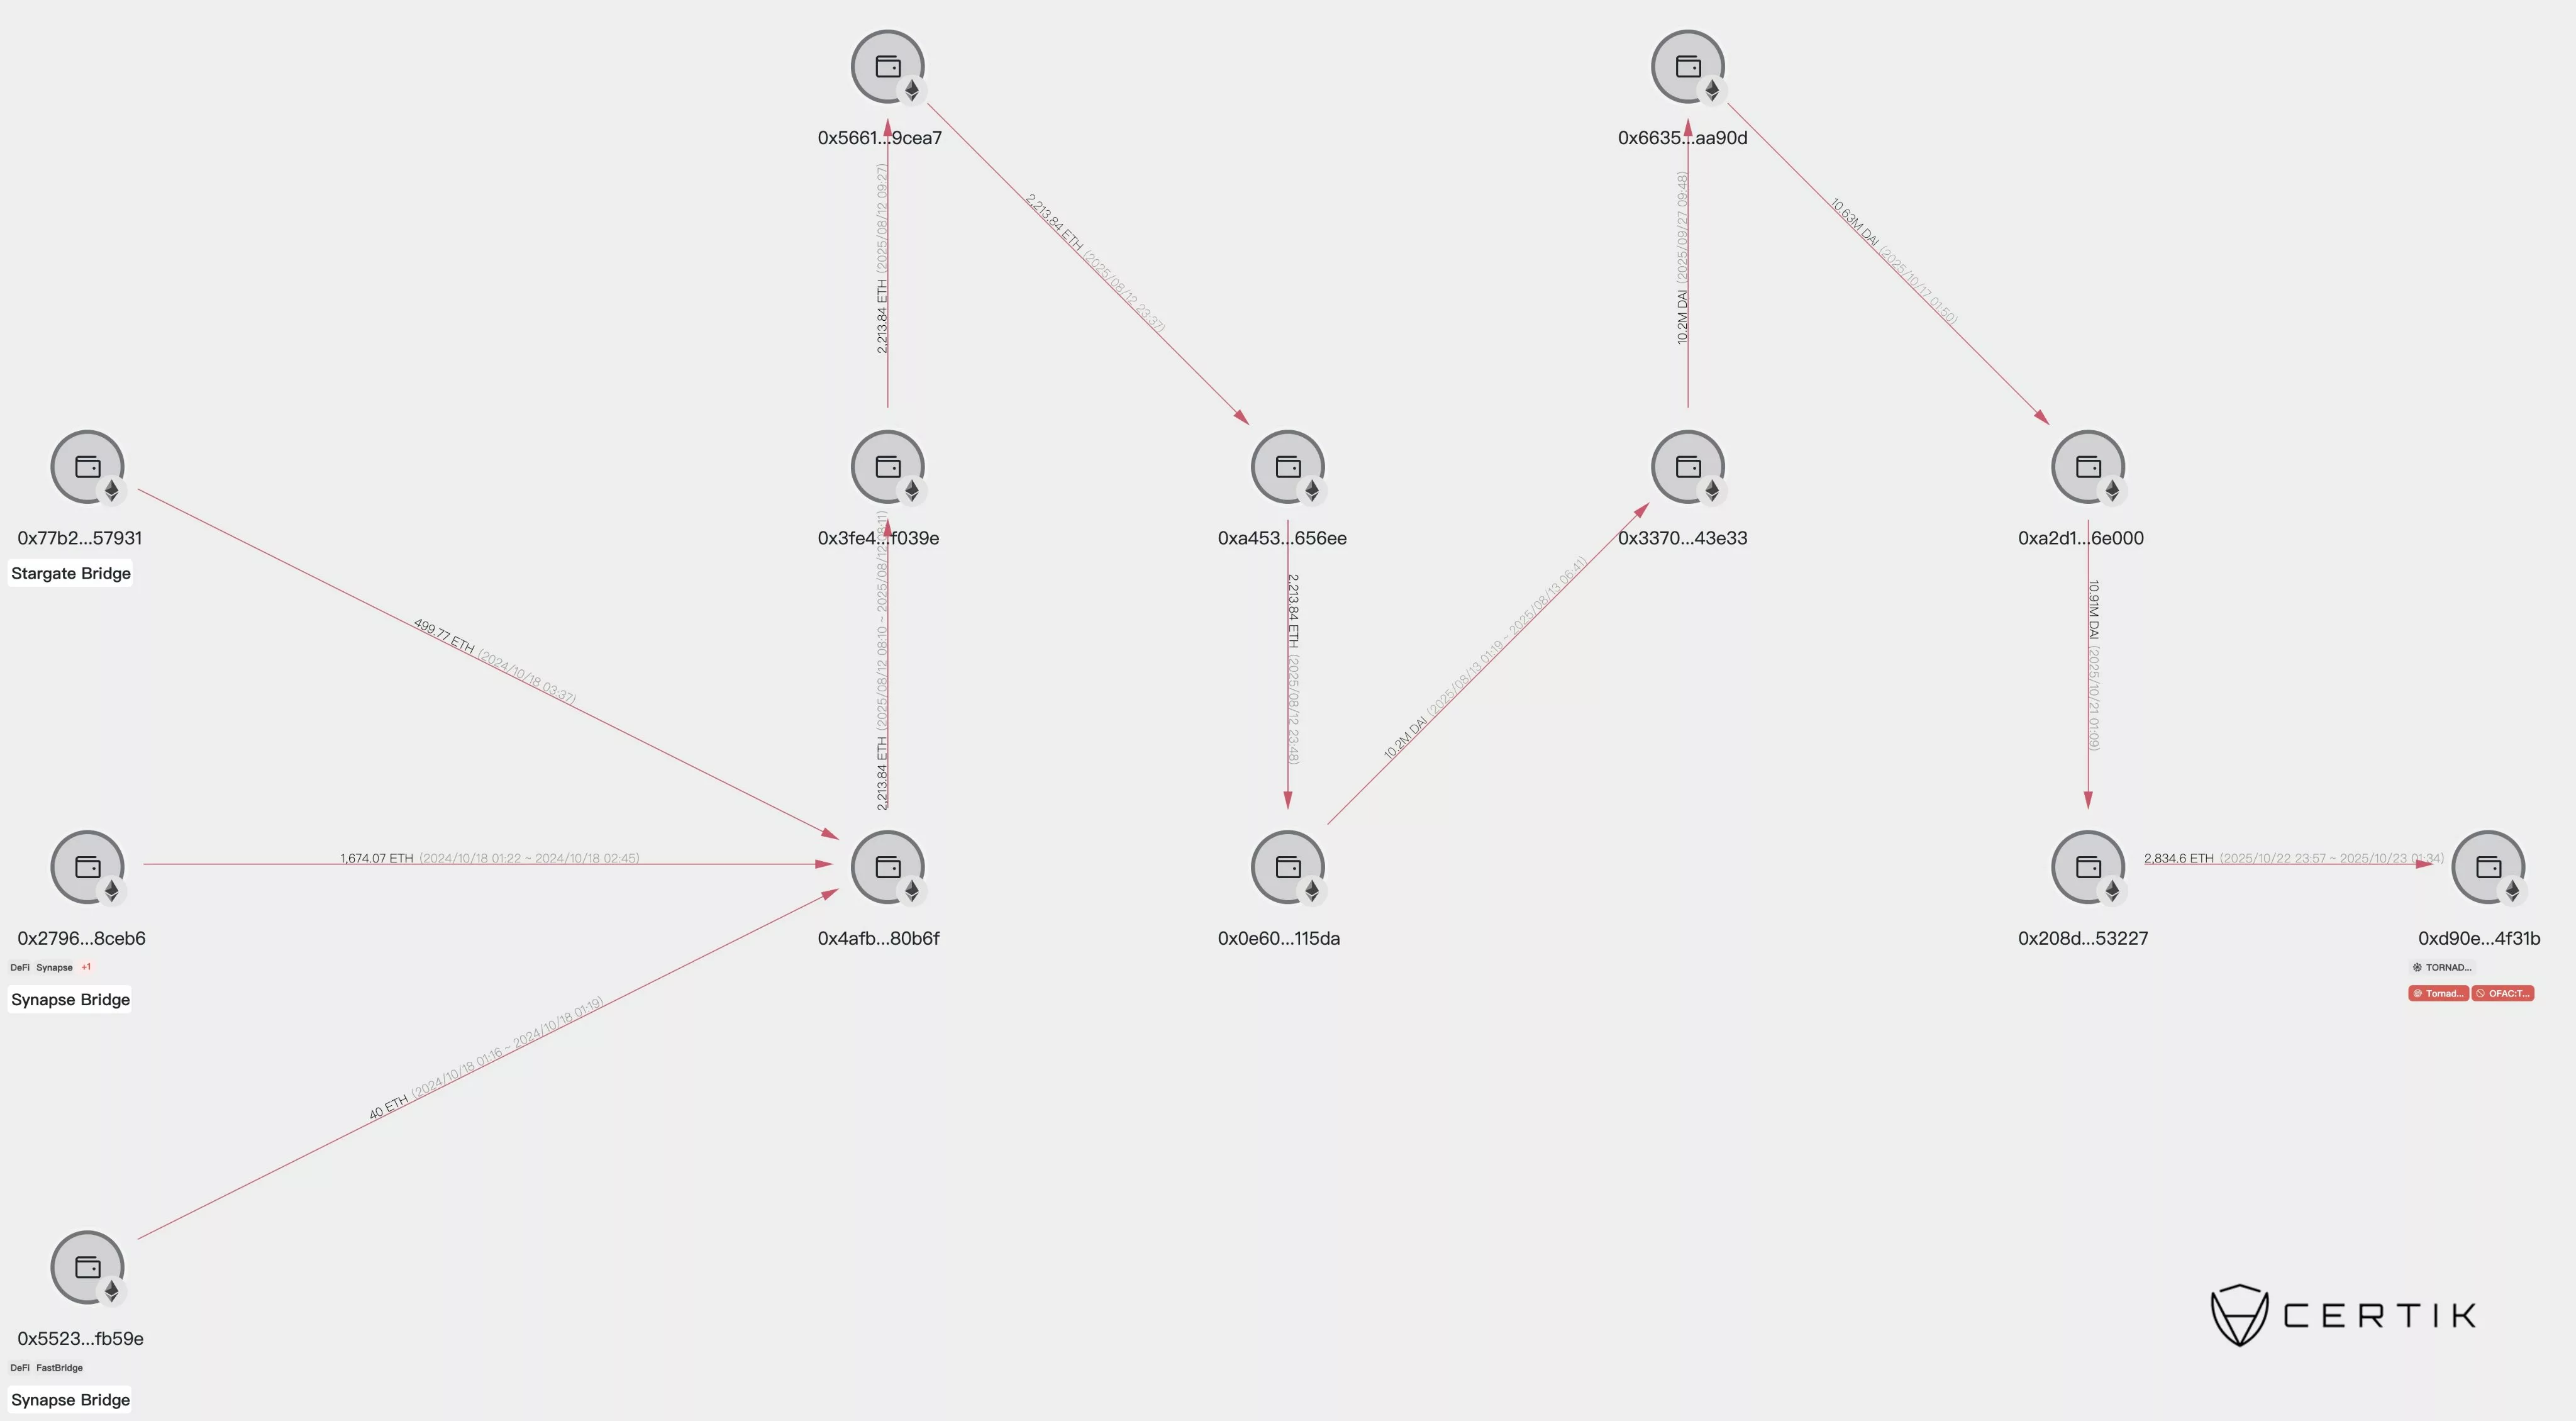 Ang hacker ng Radiant Capital ay inilipat ang mga ninakaw na pondo sa serye ng mga wallet bago ideposito ang ilan sa mga ito sa Tornado Cash | Source: CertiK
Noong Agosto 2025, nagbenta ang mga hacker ng hanggang 3,091 Ethereum at ipinagpalit ang mga ito sa 13.26 milyong USD-backed DAI (DAI) stablecoins. Pagkatapos nito, inilipat ng mga hacker ang mga DAI token sa serye ng iba pang mga wallet bago muling ipalit pabalik sa ETH. Pagkatapos ay itinapon ng mga hacker ang 2,834 ETH sa crypto mixer na Tornado Cash, na naging dahilan upang maging halos hindi na matunton ang mga ito.
Bago ang deposito sa Tornado Cash, ang mga hacker ng Radiant Capital ay may hawak na humigit-kumulang 14,436 ETH at 35.29 milyong DAI, na bumubuo sa portfolio na nagkakahalaga ng $94.63 milyon.
Sa nakaraang taon, ang Radiant Capital ay nakipagtulungan sa FBI, Chainalysis at iba pang web3 security firms tulad ng SEAL911 at ZeroShadow upang mabawi ang mga ninakaw na pondo matapos ang pag-hack. Gayunpaman, nananatiling maliit ang tsansa ng pagbawi, lalo na ngayon na ang mga hacker ay nagdedeposito ng pondo sa mga crypto mixer platform tulad ng Tornado Cash.
Ano ang nangyari sa Radiant Capital?
Noong Oktubre 16, 2024, ang Radiant Capital ay nakaranas ng pag-atake sa lending pool nito, na nagresulta sa pagkawala ng $53 milyon mula sa ARB (ARB) at BSC (BNB) networks. Ang pag-atake ay isa sa mga pinaka-nakapipinsalang crypto exploit ng taon.
Nakuha ng attacker ang kontrol sa 3 sa 11 signer permissions ng multi-signature wallets ng sistema, at pinalitan ang implementation contract ng Radiant lending pool upang nakawin ang mga pondo. Ayon sa ulat, gumamit ang hacker ng partikular na malware na idinisenyo upang makapasok sa macOS hardware na tinatawag na INLETDRIFT.
Matapos ang pagnanakaw, ang mga ninakaw na pondo ay na-convert sa 21,957 ETH, na nagkakahalaga ng $53 milyon noong panahong iyon. Kalaunan, nagawa ng hacker na halos madoble ang halaga ng pondo, na umabot sa $94 milyon. Sa halip na agad ibenta ang mga pondo, pinanatili ng hacker ang ETH sa loob ng halos sampung buwan, na nagbigay-daan sa exploiter na magdagdag ng $49.5 milyon sa orihinal na ninakaw na pondo.
Ayon sa post-mortem report ng Mandiant, pinaghihinalaan na ang hacker ay may kaugnayan sa North Korea. Inakusahan ng Mandiant na ang pag-atake ay isinagawa ng AppleJeus hacking group, isang affiliate ng DPRK hacker network.
Ang insidenteng ito ay nagmarka ng pangalawang breach na naranasan ng Radiant Capital. Mas maaga sa taong iyon, ang protocol ay nabiktima ng mas maliit na $4.5 milyon na flash loan exploit.
Disclaimer: Ang nilalaman ng artikulong ito ay sumasalamin lamang sa opinyon ng author at hindi kumakatawan sa platform sa anumang kapasidad. Ang artikulong ito ay hindi nilayon na magsilbi bilang isang sanggunian para sa paggawa ng mga desisyon sa investment.
Baka magustuhan mo rin
Lumabas ang mga pwersa kontra-terorismo sa mga kalye, nagsara ang Louvre! Panibagong alon ng mga protesta ang sumiklab sa France ngayong weekend, at ang apoy ng kaguluhan ay tila kumakalat sa buong Europa
Ang France ay nahulog sa bagong alon ng marahas na protesta, 70,000 na seguridad ang agad na idineploy at maraming lungsod ang nagdeklara ng curfew. Aminado si Macron na nagkaroon ng pagkukulang sa pagharap sa sitwasyon. Nagbigay na ng babala ang pamilihan ng pananalapi—ang pagkakaiba sa pagitan ng France at German bonds ay tumaas sa pinakamataas mula noong European debt crisis, ang PMI ay bumagsak sa ilalim ng threshold, at ang mga luxury store ay nagtaklob ng mga bintana, ang Louvre ay pansamantalang isinara, at tinatayang aabot sa sampu-sampung milyong euro ang lugi ng pamahalaan ng Paris. Ang kaguluhan ay tila kumakalat pa sa Europa.

Dating matinding pagbili, ngayon ang "ammunition warehouse" ay lumiit ng 51 trilyong won! Hindi na kaya ng mga Koreanong retail investor bumili
Sa loob ng apat na buwan, bumaba nang 36.5% ang "arsenal ng bala" ng mga retail investor sa South Korea, bumalik sa antas sa simula ng taon. Bagaman ang cumulative net buying ng retail investors ay umabot ng mahigit ₩75 trilyon, patuloy pa rin silang tumatanggap ng shares, ngunit natigil ang daloy ng bagong pondo at mas mabagal ang replenishment kumpara sa pagkonsumo. Dagdag pa rito, bumagsak ang KOSPI nang halos 20% sa loob ng buwan, patuloy na nagbebenta ang foreign investors, may pangamba sa AI credit risk, kaya’t dahil sa pagkawala ng suporta mula sa pribadong pondo, mukhang mahirap para sa Korean stock market na makaranas ng tuloy-tuloy na rebound sa maikling panahon.
Ang pagbagsak ng "consensus trading" at ang pagsilang ng bagong consensus! Paliwanag ng Goldman Sachs: Bakit malalaking institusyon ay malaki ang binabawas sa AI sa kasalukuyan
Ang sobrang siksik na trade na "long AI, short lahat" ay kasalukuyang dumaranas ng masakit na paglason—hindi na kontento ang merkado sa "kwentong sunog pera". Ang mga ultra-malaking cloud providers ay kinakailangang magpakita ng totoong, nakikitang pag-convert ng kita habang gumagastos ng $1.1 trilyong kapital. Ang kakulangan sa kuryente na 40-50 gigawatt, tumataas na gastos sa pondo, at ang makro na paradigm shift mula sa "labis na paggastos" ay ginagawang mahigpit na pagsusulit sa monetization ang trading ng AI, sa halip na paniniwala lang.

Ang capital expenditure ng AI ay nahaharap sa dilemma: kung pabilisin, maaapektuhan ang cash flow; kung pabagalin, mawawala ang kwento ng paglago
Ayon sa Nomura Securities, ang AI investment narrative ay nahuhulog sa panloob na kontradiksyon: kung ang mga malalaking cloud provider ay patuloy na magpapabilis ng capital expenditure, tuloy-tuloy na mauubos ang free cash flow at malalagay sa duda ang kakayahan nilang magpatuloy sa pagpopondo; samantalang kung babagal naman sila, nangangahulugan ito ng pagbagsak ng inaasahan sa AI demand at kita. Parehong humahantong ang dalawang direksyon sa pagbebenta. Ang sobrang daming long position na naipon dahil sa "AI agent fever" ng Setyembre ay nag-trigger ng malakihang stop loss nang magkaroon ng negatibong katalista, at kumalat ito sa US Treasury bonds, foreign exchange at commodities market, na nagdulot ng sistemikong deleveraging.

Mga presyo ng crypto
Higit pa


