
Prawnik ds. kryptowalut twierdzi, że incydent Drift może kwalifikować się jako „cywilne zaniedbanie”

Atak na Solana-bazowaną zdecentralizowaną platformę finansową Drift Protocol mógł być uniknięty, gdyby zespół Drift przestrzegał standardowych procedur bezpieczeństwa operacyjnego, i może stanowić "cywilne zaniedbanie", według prawniczki Ariel Givner.
"W prostych słowach, cywilne zaniedbanie oznacza, że nie wywiązali się z podstawowego obowiązku ochrony pieniędzy, którymi zarządzali," powiedziała Givner w odpowiedzi na analizę powłamaniową opublikowaną przez zespół Drift oraz sposób, w jaki poradził sobie z środową luką na 280 milionów dolarów.
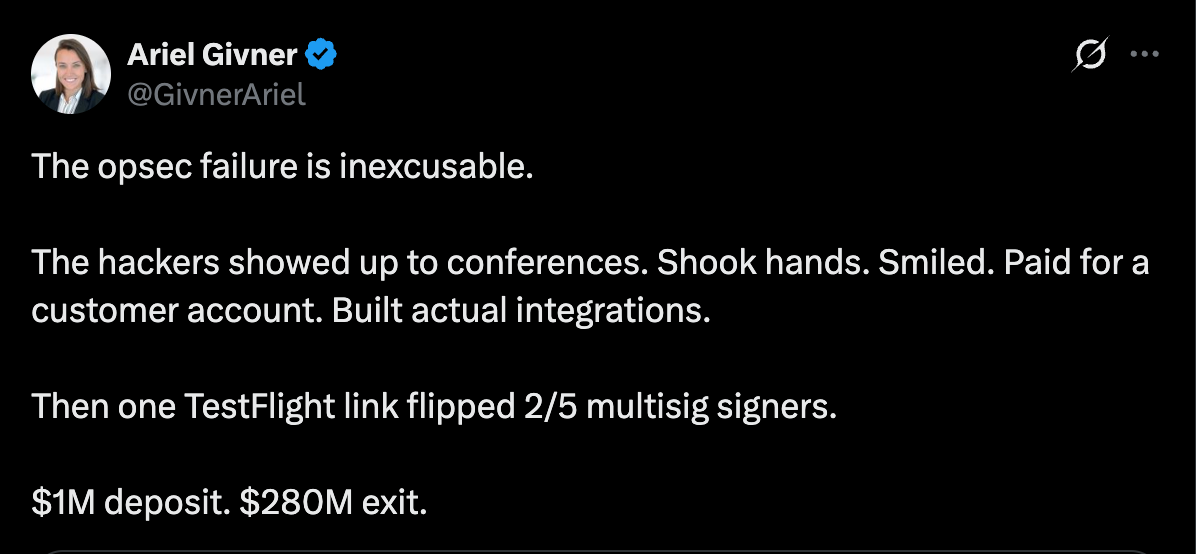
Zespół Drift nie przestrzegał "podstawowych" procedur bezpieczeństwa, w tym przechowywania kluczy podpisujących na oddzielnych, "odciętych od sieci" systemach, które nigdy nie są używane do pracy programistycznej, oraz przeprowadzania należytej staranności wobec deweloperów blockchain poznanych podczas branżowych konferencji.
 Źródło:
"Każdy poważny projekt o tym wie. Drift tego nie przestrzegał," powiedziała, dodając: "Wiedzieli, że świat kryptowalut jest pełen hakerów, zwłaszcza zespołów państwowych z Korei Północnej." Givner kontynuowała:
"Jednak ich zespół przez miesiące rozmawiał na Telegramie, spotykał nieznajomych na konferencjach, otwierał podejrzane repozytoria kodu, i pobierał fałszywe aplikacje na urządzenia powiązane z kontrolą multisignature."
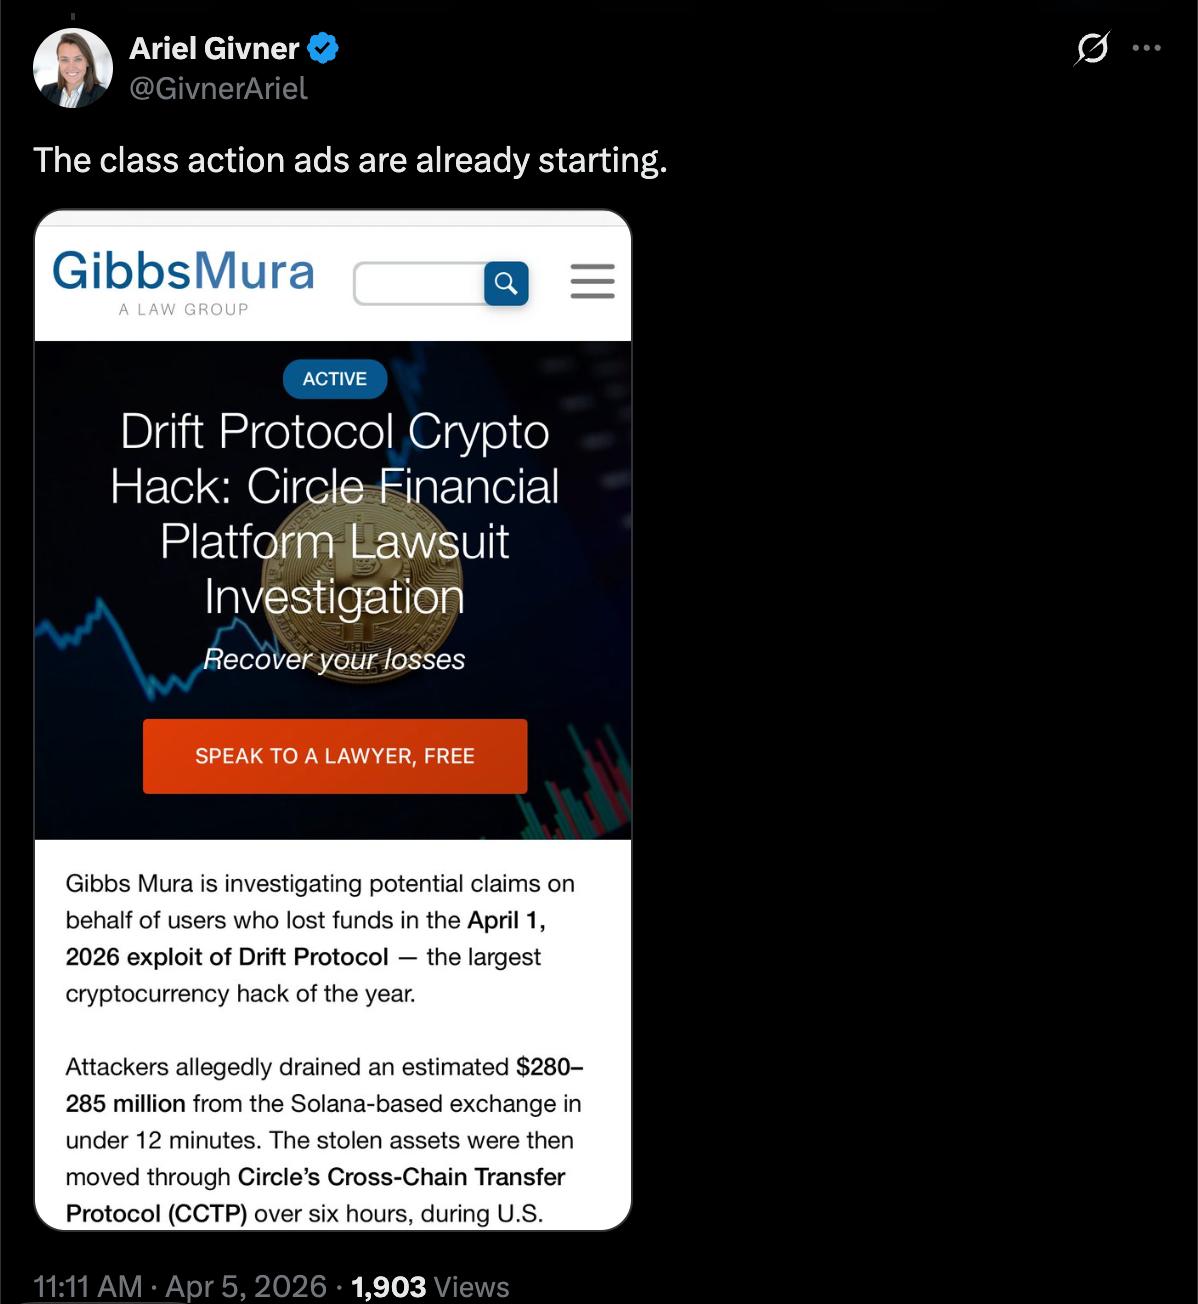
Reklamy pozwów zbiorowych przeciwko Drift Protocol już krążą, powiedziała. Cointelegraph skontaktował się z zespołem Drift, ale nie otrzymał odpowiedzi do momentu publikacji.
 Źródło:
Incydent przypomina, że inżynieria społeczna i infiltracja projektów przez złośliwych aktorów są głównymi wektorami ataków dla deweloperów kryptowalut, które mogą wyczerpać środki użytkowników i trwale zniszczyć zaufanie klientów do naruszonych platform.
Powiązane: Drift wyjaśnia lukę exploita na 280 milionów dolarów, podczas gdy krytycy pytają Circle o zamrożenie USDC
Zespół Drift Protocol twierdzi, że atak był planowany "miesiącami"
Zespół Drift Protocol opublikował w sobotę aktualizację, w której opisał, jak doszło do exploita i twierdził, że napastnicy planowali atak przez sześć miesięcy przed jego realizacją.
Złośliwi aktorzy najpierw skontaktowali się z zespołem Drift na "dużej" konferencji branży kryptowalutowej w październiku 2025, wyrażając zainteresowanie integracją protokołu i współpracą.
Aktorzy nadal budowali relację z zespołem deweloperskim Drift w kolejnych sześciu miesiącach, a po zbudowaniu wystarczającego zaufania zaczęli wysyłać zespołowi Drift złośliwe linki oraz osadzać malware, które skompromitowało urządzenia deweloperów.
Osoby te, podejrzewane o współpracę z państwowymi hakerami z Korei Północnej i fizyczne podejście do deweloperów Drift, nie były obywatelami Korei Północnej, według zespołu Drift.
Drift stwierdził, przy "średnio-wysokim poziomie pewności", że exploit został przeprowadzony przez tych samych aktorów, którzy stali za atakiem na Radiant Capital w październiku 2024.
W grudniu 2024 Radiant Capital poinformował, że exploit został przeprowadzony za pomocą malware wysłanego przez Telegram przez hakera związanego z Koreą Północną, podszywającego się pod byłego wykonawcę.
Magazyn: Poznaj hakerów, którzy mogą pomóc odzyskać Twoje oszczędności w kryptowalutach
Zastrzeżenie: Treść tego artykułu odzwierciedla wyłącznie opinię autora i nie reprezentuje platformy w żadnym charakterze. Niniejszy artykuł nie ma służyć jako punkt odniesienia przy podejmowaniu decyzji inwestycyjnych.
Może Ci się również spodobać
Wraz z eskalacją kontrowersji wokół AI, fundusze hedgingowe kupują akcje technologiczne w najszybszym tempie od 15 miesięcy
Fundusze hedgingowe w ciągu ostatnich 11 sesji giełdowych 10 razy netto kupowały amerykańskie akcje TMT, odbudowując pozycje long w technologii najszybciej od 15 miesięcy. Jednak w najgorszym momencie wybuchła polityczna burza wokół AI – apele gigantów AI o spowolnienie rozwoju zostały odrzucone, a zmiany regulacyjne bezpośrednio uderzyły w takie azjatyckie spółki technologiczne jak SoftBank. Gdy optymizm inwestorów spotyka się z tygodniem kluczowych decyzji banków centralnych, sektor technologiczny stoi przed poważnym testem.
Śledzenie przedsprzedaży Apple: sygnały słabego popytu na iPhone 18 Pro za granicą, pozytywna recenzja Duo, ale sprzęt pozostaje w tyle
Badanie przeprowadzone przez Jefferies wykazało, że czas oczekiwania na dostawę iPhone 18 Pro po premierze skrócił się w czterech głównych rynkach — USA, Wielkiej Brytanii, Niemczech i Japonii — o 5-11 dni w porównaniu z rokiem ubiegłym, a w USA nie ma potrzeby oczekiwania. Przy niezmienionych zdolnościach produkcyjnych jest to wyraźny sygnał słabnącego popytu. Rynek Chin i Hongkongu co prawda wykazuje siłę wbrew tendencjom, lecz podejrzenia o spekulacyjne gromadzenie zapasów nie zniknęły. Nowy składany model Duo został doceniony za jakość oprogramowania, lecz przy cenie 2000 dolarów zaoferował wagę 254 g i podwójny aparat, będąc sprzętowo w pełni w tyle za konkurencją na Androidzie. Jefferies utrzymuje rekomendację „poniżej rynku”, a docelowa cena sugeruje 21% spadku względem obecnego poziomu.
Ankieta dotycząca zdrowotnych świadczeń przeprowadzona przez UBS: Elevance Health (ELV.US) prowadzi, amerykańscy pracodawcy przygotowują się na wzrost kosztów opieki medycznej
W corocznym badaniu agencji zarządzającej świadczeniami pracowniczymi przeprowadzonym przez UBS, Elevance Health (ELV.US) została najwyżej ocenioną amerykańską firmą ubezpieczeniową zdrowotną.


Ceny krypto
Więcej


