
Крипто-юрист утверждает, что инцидент с Drift может квалифицироваться как «гражданская небрежность»

Взлом основанной на Solana децентрализованной финансовой платформы Drift Protocol мог быть предотвращён, если бы команда Drift соблюдала стандартные процедуры операционной безопасности, и, по мнению адвоката Ариэль Гивнер, может рассматриваться как «гражданская небрежность».
«Проще говоря, гражданская небрежность означает, что они не выполнили свой основной долг по защите средств, которыми управляли», — сказала Гивнер в ответ на посмертный отчет, предоставленный командой Drift, и на то, как была обработана эксплойт на 280 миллионов долларов в среду.
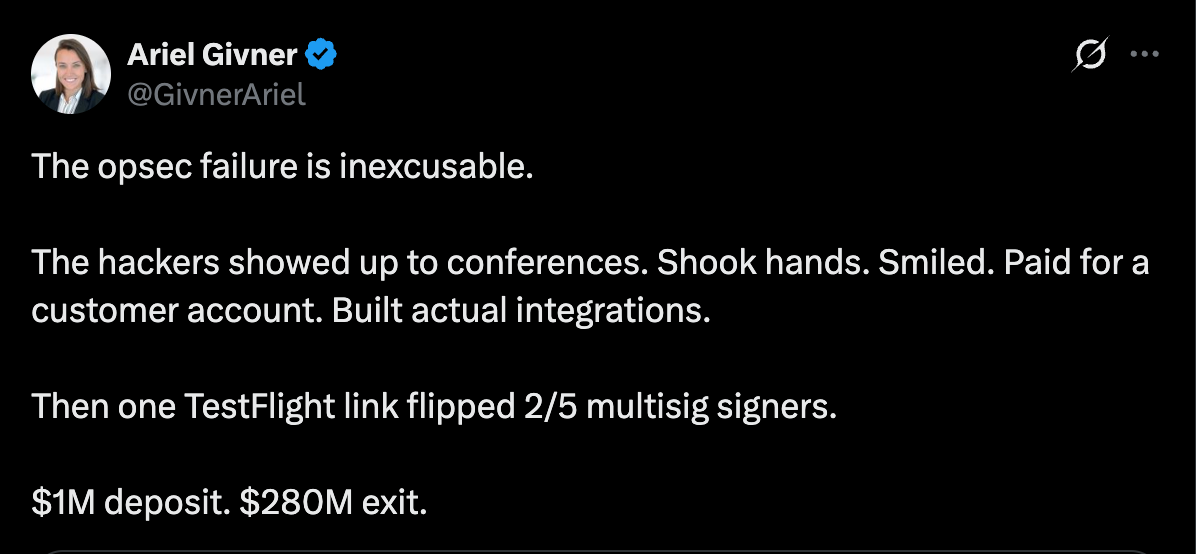
Команда Drift не следовала «базовым» процедурам безопасности, включая хранение ключей подписи на отдельных изолированных («air-gapped») системах, которые никогда не используются для разработки, а также проведение должной проверки разработчиков блокчейна, с которыми они познакомились на отраслевых конференциях.
 Источник:
«Все серьезные проекты знают об этом. Drift не следовал этим принципам», — добавила она. «Они знали, что криптовалюта полна хакеров, особенно государственных групп из Северной Кореи». Гивнер продолжила:
«Тем не менее их команда месяцами общалась в Telegram, встречалась с незнакомцами на конференциях, открывала сомнительные репозитории кода и скачивала поддельные приложения на устройства, используемые для мультиподписи.»
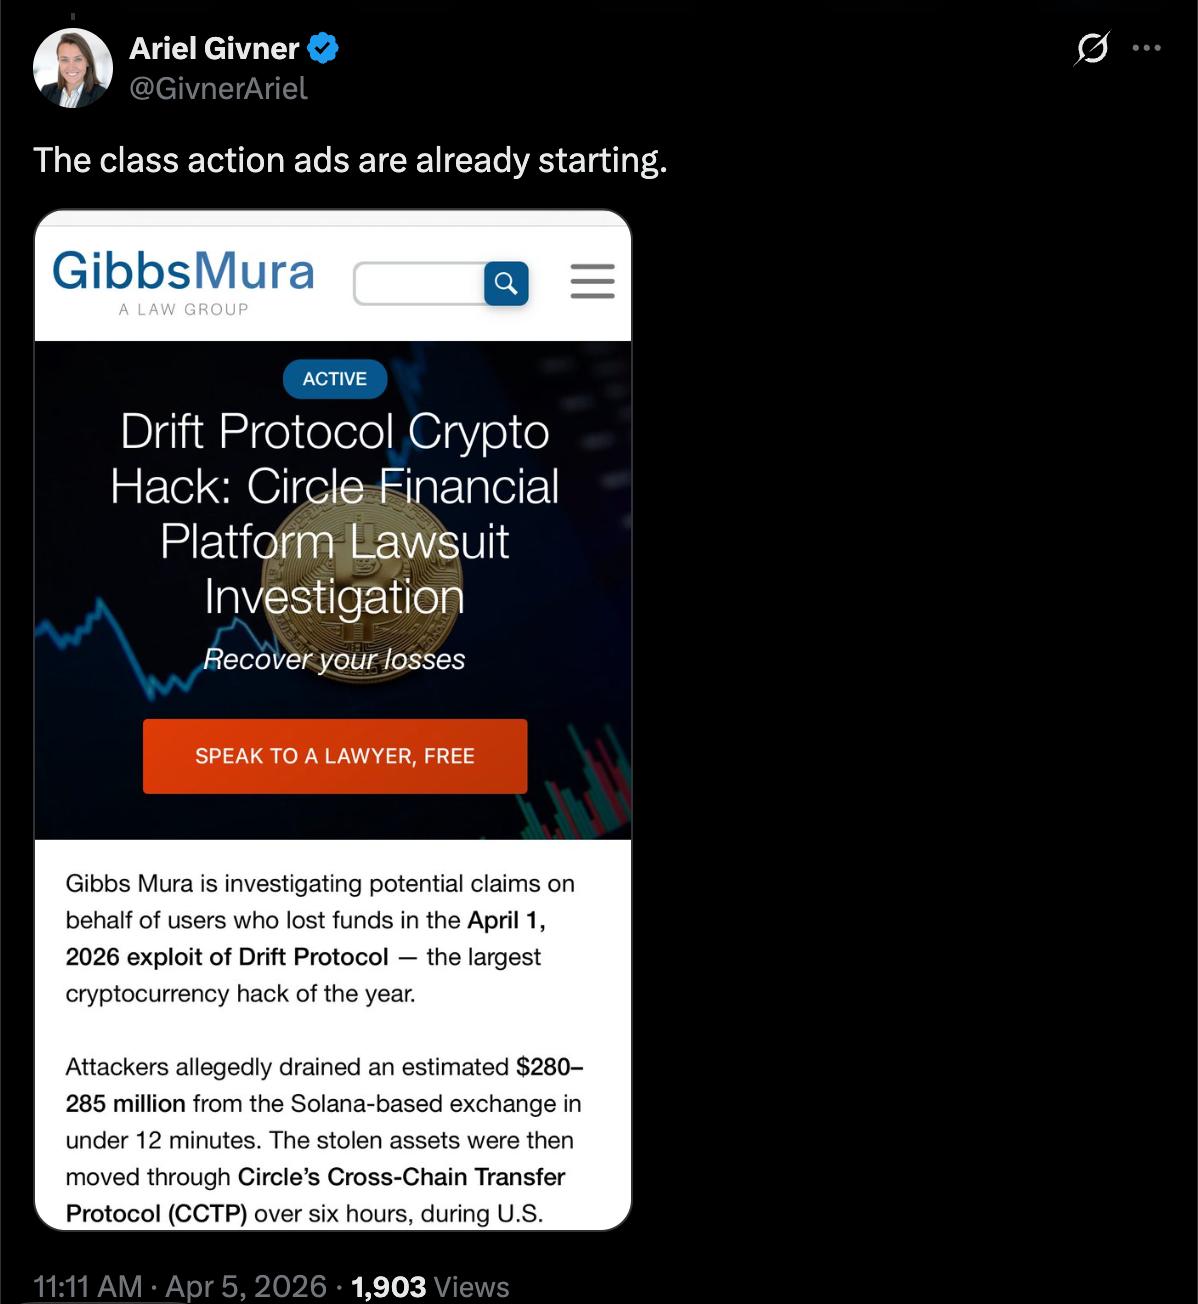
Она сообщила, что уже распространяются объявления о коллективных исках против Drift Protocol. Cointelegraph обратился к команде Drift, но ответа на момент публикации не получил.
 Источник:
Этот инцидент напоминает о том, что социальная инженерия и внедрение злоумышленников в проекты являются основными векторами атак для разработчиков криптовалют, что может истощить средства пользователей и навсегда подорвать доверие клиентов к скомпрометированным платформам.
Связано: Drift объясняет эксплойт на $280M, в то время как критики задают вопросы к Circle по поводу заморозки USDC
Drift Protocol утверждает, что атака готовилась «месяцами»
Команда Drift Protocol опубликовала в субботу обновление, в котором изложила, как произошёл эксплойт, и заявила, что злоумышленники планировали атаку шесть месяцев до её реализации.
Злоумышленники впервые связались с командой Drift на «крупной» конференции криптоиндустрии в октябре 2025 года, проявив интерес к интеграции протокола и сотрудничеству.
В течение следующих шести месяцев злоумышленники налаживали контакт с командой разработчиков Drift, и, когда было достаточно доверия, начали присылать вредоносные ссылки и внедрять вредоносное ПО, компрометируя машины разработчиков.
По данным команды Drift, эти лица, подозреваемые в работе на связанных с государством Северной Кореи хакеров и лично контактировавшие с разработчиками Drift, не являлись гражданами Северной Кореи.
Drift заявила с «средней-высокой уверенностью», что эксплойт был организован теми же злоумышленниками, что и взлом Radiant Capital в октябре 2024 года.
В декабре 2024 года Radiant Capital заявила, что эксплойт был осуществлён через вредоносное ПО, отправленное через Telegram хакером, связанным с Северной Кореей, и выдающим себя за бывшего подрядчика.
Журнал: Познакомьтесь с хакерами, которые помогут вернуть все сбережения в криптовалюте
Дисклеймер: содержание этой статьи отражает исключительно мнение автора и не представляет платформу в каком-либо качестве. Данная статья не должна являться ориентиром при принятии инвестиционных решений.
Вам также может понравиться
OpenAI бросает вызов Meta: выпускает персонального AI-ассистента Dots, премиальная подписка стоит 500 долларов в месяц, что в 5 раз дороже продвинутой версии Muse
Для конкуренции с Muse от Meta, OpenAI выпустила «всегда онлайн» AI-агента Dots. Dots работает на базе модели Astra версии GPT-6 и способен активно выполнять для пользователя задачи по исследованию, программированию, составлению документов и другие. В тот же день OpenAI также представила модель GPT-6.1 Sol, производительность которой близка к Astra, однако стандартная стоимость токенов составляет всего одну пятую от Astra. Цена акций Meta после выхода Dots кратко снизилась, затем выросла и завершила день с ростом на 3,24%.
Количество открытых вакансий (JOLTS) в США в августе снизилось до самого низкого уровня за 5 месяцев, третий месяц подряд результат хуже ожиданий.
В августе количество вакантных рабочих мест в США снизилось до 7,079 млн, ниже прогнозируемых экономистами 7,228 млн. В сфере недвижимости и аренды количество вакансий составило всего 50 тыс., практически вдвое меньше по сравнению с предыдущим месяцем. Уровень увольнений сохраняется на отметке 1,9%, что соответствует минимуму с 2020 года. Соотношение числа вакансий к числу безработных снизилось до 1,0. Аналитики отмечают, что чистое количество найма, подразумеваемое отчетом JOLTS, третий месяц подряд ниже показателей non-farm payrolls, что создает большой риск снижения данных о занятости в эту пятницу.
Цены на крипто
Далее


