

-
В результаті експлойту Aperture Finance було виведено $3,67 млн після того, як зловмисники націлилися на вразливі V3 та V4 смарт-контракти.
-
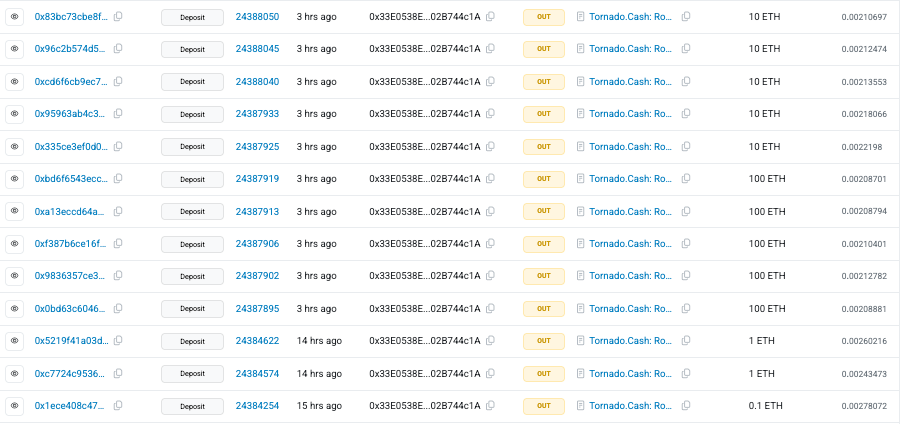
З гаманців, пов’язаних із хаком, пізніше було переведено 1 242 ETH (вартістю $2,4 млн) у Tornado Cash для відмивання коштів.
-
Команди з безпеки закликали користувачів відкликати дозволи ERC20 та позиції ліквідності, пов’язані з скомпрометованими адресами контрактів.
DeFi-платформа Aperture Finance зазнала серйозного порушення безпеки, втративши близько $3,67 млн у результаті експлойту смарт-контракту. Як повідомляє фірма з блокчейн-безпеки PeckShield, хакер активно переміщує викрадені кошти через Tornado Cash, сервіс мікшування для анонімізації транзакцій.
Ця активність викликала нові занепокоєння щодо повернення коштів і механізму самого злому.
Як стався експлойт Aperture Finance
За інформацією PeckShield, злам Aperture Finance стався 25 січня 2026 року через слабкість у V3 та V4 смарт-контрактах і наявність чинних дозволів користувачів на токени.
На DeFi-платформах користувачі часто дозволяють контрактам керувати своїми ERC-20 токенами або NFT позиціями ліквідності для автоматичного виконання операцій і стратегій. Але в цьому випадку зловмисник виявив уразливість у тому, як контракт обробляв ці дозволи та виклики функцій.
Замість злому гаманців чи крадіжки приватних ключів, атакуючий використав логіку самого контракту для ініціювання несанкціонованих переказів активів.
Оскільки багато користувачів вже надали дозволи, атакуючий міг переводити кошти без потреби у нових підписах. Це дозволило йому вивести активи, пов’язані з дозволеними токенами та позиціями ліквідності.
Переказ коштів у Tornado Cash після злому
Усе це призвело до вилучення активів на суму $3,67 млн. Зловмисник конвертував значну частину у ETH і відправив близько 1 242 ETH у Tornado Cash для приховування слідів.
Зловмисники часто використовують мікшування, як-от Tornado Cash, щоб приховати джерело викраденої криптовалюти і ускладнити відстеження. Кошти надсилалися декількома малими транзакціями, зокрема пакетами по 10 ETH і 100 ETH, що є поширеною практикою для уникнення уваги.
- Читайте також :
- ,
Користувачів закликають відкликати дозволи на токени та NFT
Після експлойту команда Aperture Finance випустила термінове повідомлення та оприлюднила список уражених адрес контрактів. Також користувачів попередили терміново відкликати дозволи як на ERC-20 токени, так і на позиції ліквідності ERC-721, пов’язані з ризикованими адресами.
Дозволи гаманця дозволяють смарт-контрактам переміщати кошти користувача, і якщо їх залишати активними, вони можуть бути використані після компрометації контракту.
Не пропустіть важливе у світі криптовалют!
Будьте в курсі останніх новин, експертної аналітики та оновлень у реальному часі щодо трендів Bitcoin, альткоїнів, DeFi, NFT та іншого.
Поширені запитання
Хакери скористалися вразливістю у смарт-контрактах платформи, використавши чинні дозволи користувачів на токени для переміщення активів без крадіжки приватних ключів.
Користувачі повинні негайно відкликати всі дозволи на токени та позиції ліквідності, пов’язані з ураженими адресами контрактів, щоб запобігти подальшим втратам.
Сервіси на кшталт Tornado Cash приховують сліди транзакцій, ускладнюючи відстеження та повернення викраденої криптовалюти після зламу.
Ні. Експлойт використовував дозволи смарт-контракту; ваші приватні ключі залишаються в безпеці, але ваші дозволені кошти були під загрозою.





