
Drift надсилає ончейн-повідомлення гаманцям, пов’язаним із експлойтом на $280 млн

Drift Protocol, децентралізована біржа (DEX) на базі Solana, у п’ятницю повідомила, що встановила ончейн-контакт із гаманцями, пов’язаними з фондами, викраденими внаслідок експлойту, який, за оцінкою сторонніх компаній, становить близько $280–286 мільйонів.
Drift повідомив у X, що ініціював ончейн-контакт із гаманцями, які зберігають викрадений Ether (ETH), намагаючись відкрити лінію комунікації.
Команда відправила ончейн-повідомлення зі своєї Ethereum-адреси (0x0934faC) на чотири гаманці, що пов’язані з експлойтером на момент публікації, закликавши атакуючого зв’язатися через Blockscan chat. «Ми готові поговорити», — сказав Drift.
Ончейн-меседжинг став поширеною тактикою реагування на експлойти, дозволяючи протоколам безпосередньо контактувати з атакуючими із збереженням їхньої анонімності. У попередніх випадках, таких як злам Euler Finance, подібна комунікація призводила до часткового повернення коштів.
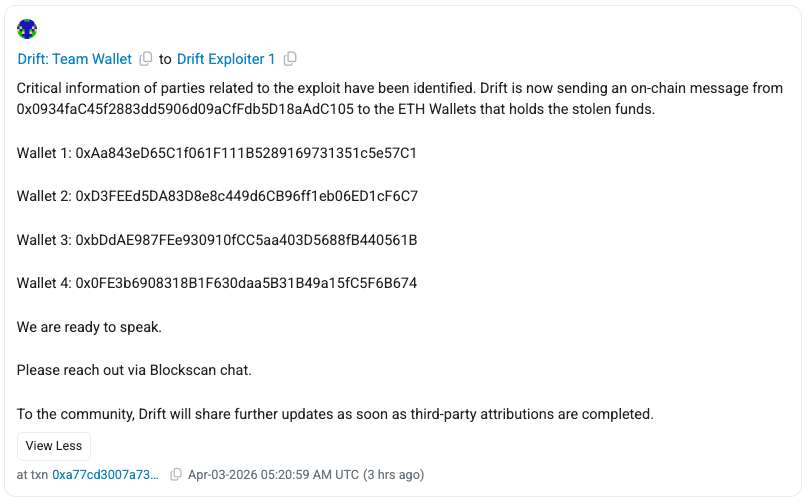 Ончейн-повідомлення Drift до Drift Exploiter у п’ятницю. Джерело: Etherscan
Анонімний відправник намагається тиснути на атакуючого
Контакт Drift відбувся через кілька годин після того, як невідомий відправник із ENS-іменем readnow.eth у четвер теж надіслав ончейн-повідомлення гаманцям, пов’язаним із атакувальником.
Відправник стверджував, що знає особи, які стоять за атакою, та зажадав оплати у 1,000 ETH в обмін на утримання цієї інформації.
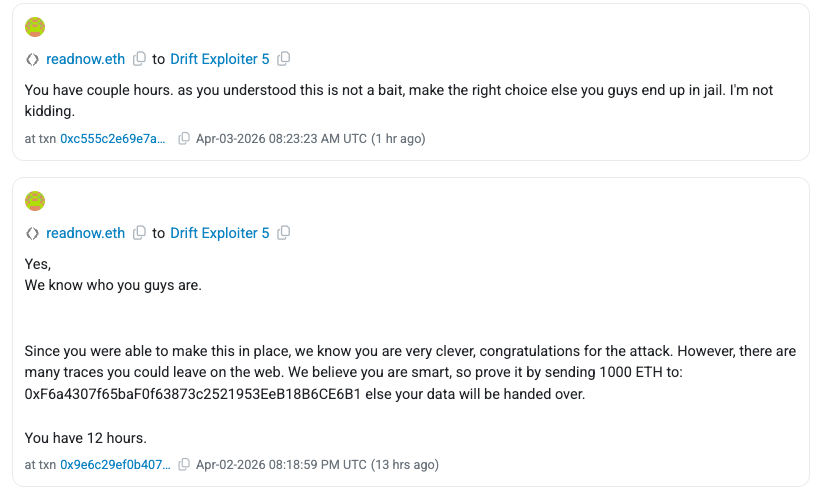 Джерело: Etherscan
Ці твердження не можуть бути незалежно підтверджені і можуть бути спробою ввести в оману або тиснути на власника гаманця. Інцидент демонструє, що разом з офіційними повідомленнями на ончейні можуть циркулювати і неперевірені меседжі після крипто-експлойтів.
Наслідки експлойту Solana продовжують поширюватись
За даними SolanaFloor, експлойт Drift вже вплинув щонайменше на 20 протоколів Solana, включаючи DeFi-платформу Gauntlet, чиї збитки оцінили у $6.4 мільйона.
Платформа безпеки блокчейнів Cyvers повідомила, що наслідки продовжують розширюватися станом на ранок п’ятниці, і за 48 годин з моменту атаки жодні кошти не були повернуті.
Cyvers зазначила, що атака, ймовірно, була «багатотижневою, поетапною операцією», наголосивши, що зловмисник підготував durable nonces — функцію Solana, яка дозволяє користувачам попередньо підписувати транзакції для подальшого виконання — за кілька днів до експлойту.
Пов’язано: Крипто-хакери викрали $169 млн з 34 DeFi-протоколів у I кварталі: DefiLlama
«Це дуже нагадує злам Bybit, інша техніка, та сама основна проблема: підписанти несвідомо схвалюють шкідливі транзакції», — додали в Cyvers.
Деякі учасники індустрії, зокрема технічний директор Ledger Шарль Гійем, припустили, що експлойт може бути пов’язаний з акторами з Північної Кореї, хоча деталі залишаються непідтвердженими.
Журнал: Ніхто не знає, чи буде квантово-безпечна криптографія працювати
Відмова від відповідальності: зміст цієї статті відображає виключно думку автора і не представляє платформу в будь-якій якості. Ця стаття не повинна бути орієнтиром під час прийняття інвестиційних рішень.
Вас також може зацікавити
У той час як Anthropic висуває "теорію уповільнення AI", комерціалізація AI прискорюється! Від розробки моделей до фінансових консультантів, прискорюється реалізація дивідендів AI-агентів
Anthropic одночасно просуває управління ризиками передових AI та комерціалізацію корпоративних AI застосувань, змагаючись з OpenAI та іншими найсильнішими конкурентами у монетизації AI.

Під час різкого падіння акцій чипів, «програмне забезпечення для кібербезпеки» зросло по всій лінії, CrowdStrike і Palo Alto Networks досягли нових максимумів
CrowdStrike зріс на 13,8% за день, досягнувши історичного максимуму, а Palo Alto Networks підскочив на 13%. Протягом одного дня ETF програмного забезпечення випередив ETF напівпровідників більш ніж на 10 процентних пунктів, встановивши рекордно велику різницю. Аналіз показує, що незалежно від темпів розвитку AI, попит на безпеку лише зростатиме; капітал швидко переміщується з апаратного забезпечення для обчислювальної потужності до програмного забезпечення захисту, і у виграші першими будуть такі сегменти, як управління ідентичністю та управління даними.
Ціни на криптовалюти
Більше


