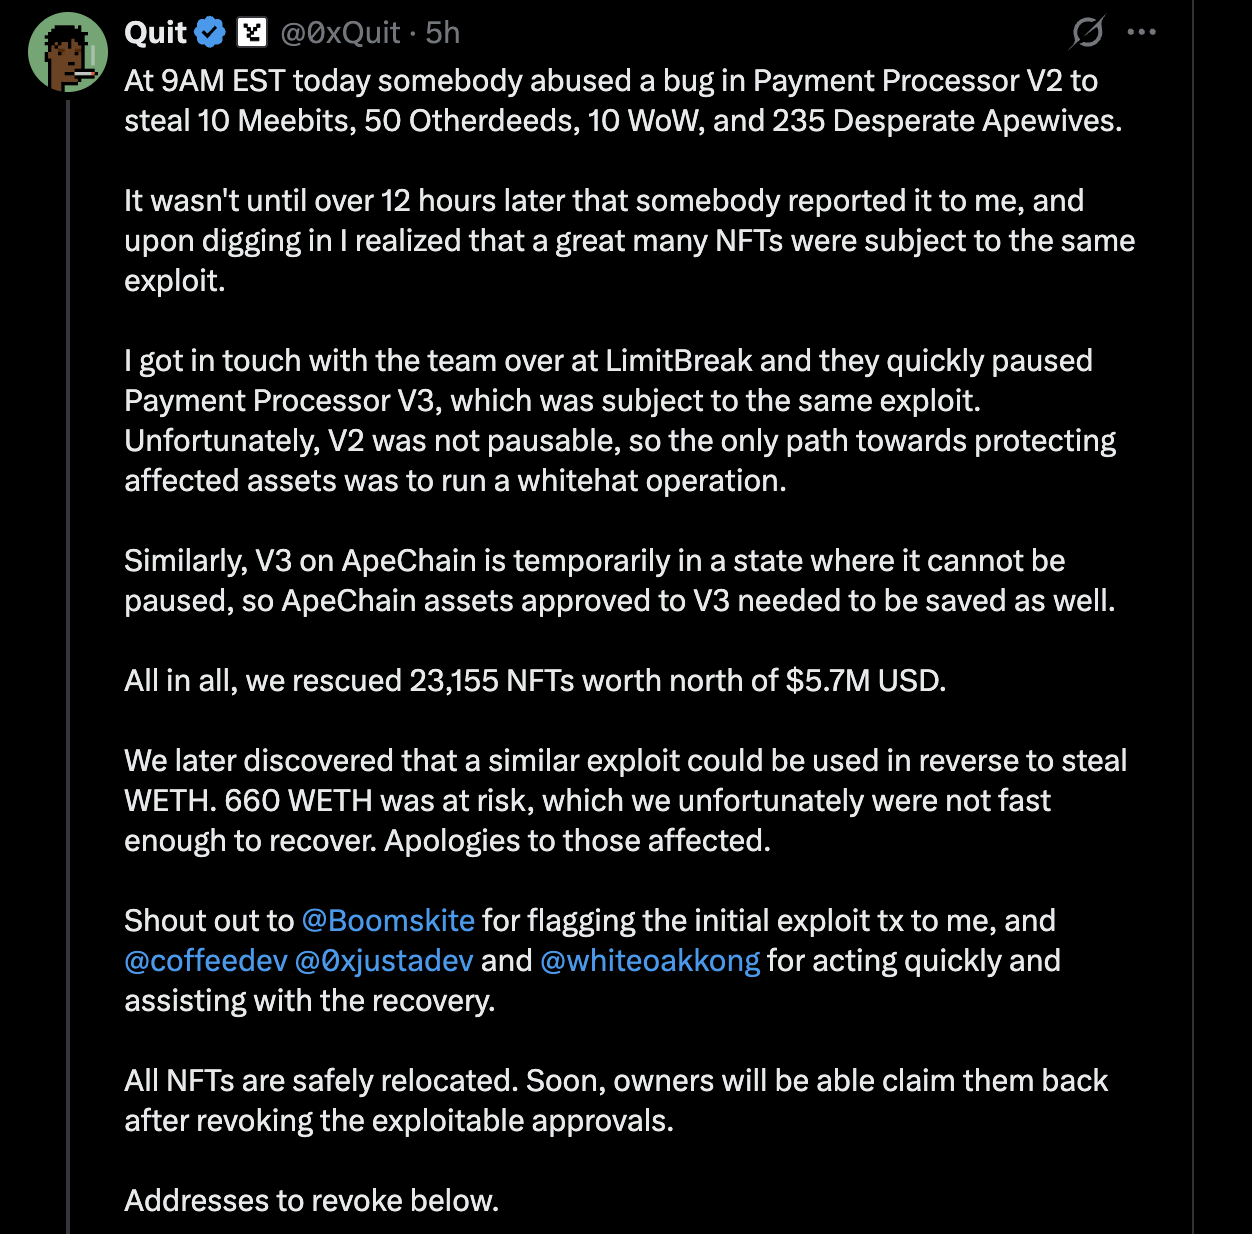
數千個 NFT 剛剛被白帽駭客從危險中救出……全因一個舊付款合約的漏洞所致。
以下是事件經過!
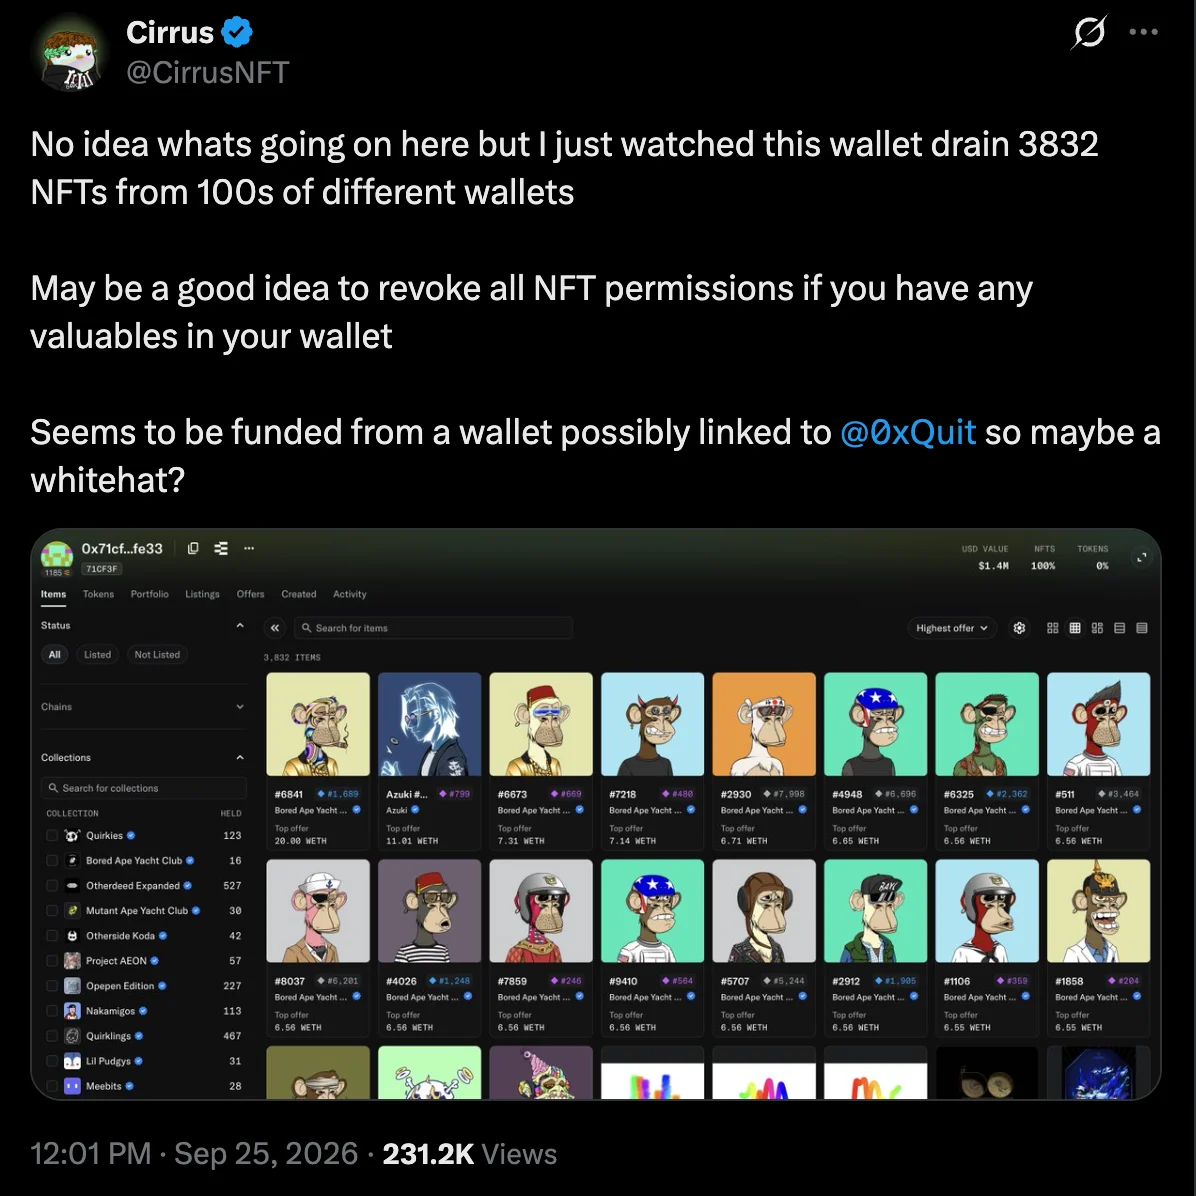
白帽駭客在 Magic Eden 漏洞警報後轉移 3,832 個 NFT
這些轉移每一筆看起來都像是在 Magic Eden 上的普通交易,因此不少人因此感到擔憂。
然而,這其實是一場救援行動。
NFT 目前已安全存放於接收錢包,待風險解除後將歸還原持有者。
這個漏洞在此次救援行動前幾個小時才被發現。
作為補充說明,這不是 0xQuit 第一次進行救援。今年 6 月,他曾於 Flooring Protocol 遭漏洞攻擊後幫忙追回市值超過 50 萬美元的 68 個 NFT。
僅 2024 年 2 月至 10 月的掛單存在風險
根據 Magic Eden 表示,問題出在 Limit Break 的 Payment Processor V2,而非交易平台本身。那是什麼?這是 Magic Eden 於 2024 年開始用來在 EVM 鏈上結算交易的 NFT 交易協議。
該合約於 2024 年 10 月停用,並於 2026 年第一季完全關閉其 EVM 交易平台。
此次漏洞並未影響現有的 Magic Eden 掛單。
值得注意的是,2024 年 2 月至 10 月期間在 Magic Eden EVM 掛單的 NFT 仍有可能受影響,而之後掛單則無虞。
我們仍在持續調查,後續會有更多資訊更新……
他們亦已聯絡持有並維護該協議的 Limit Break,商討能採取如暫停轉帳等其他措施。
若你在上述期間有進行交易,現在撤銷舊授權會是明智的決定。
最終總結
- 在發現漏洞後,白帽駭客已將 3,832 個 NFT 轉移到安全錢包。
- Magic Eden 公告,2024 年 2 月至 10 月於其 EVM 交易市場掛單的 NFT 可能存在風險。