
Technische Analyse des Diebstahls von etwa 11,3 Millionen US-Dollar bei UXLINK

Der Angreifer hat durch eine Reihe von Aktionen, einschließlich des Aufrufs der execTransaction-Funktion des Gnosis Safe Proxy Vertrags und des MultiSend Vertrags, schrittweise andere Eigentümer entfernt, den Vertrag schließlich übernommen und böswillig UXLINK-Token geprägt.
Originaltitel: „Technische Analyse des UXLINK-Diebstahls von ca. 11.3 Millionen US-Dollar“
Originalquelle: ExVul Security
Beschreibung des Vorfalls
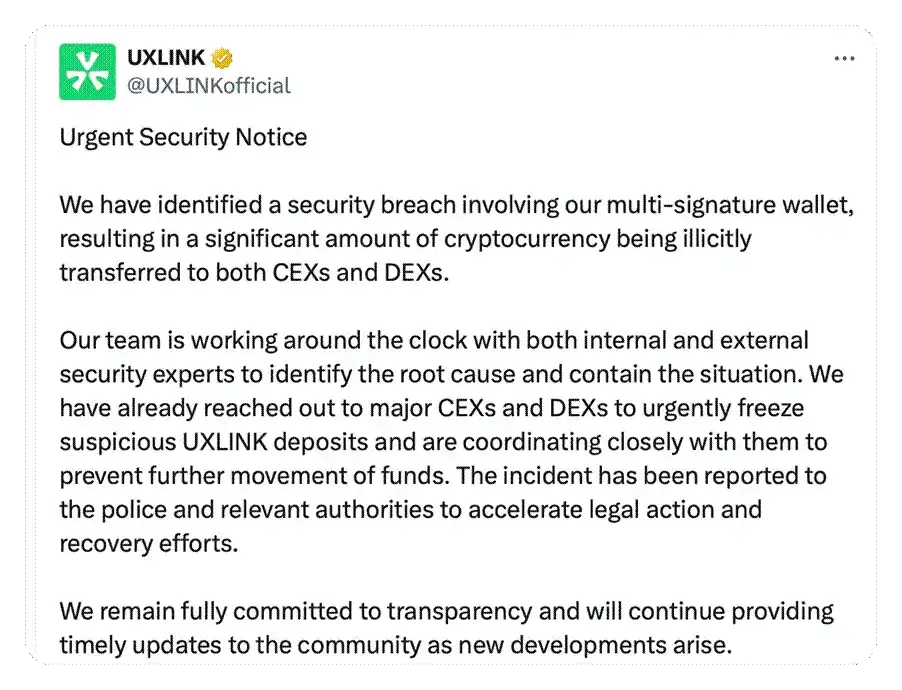
Am 23. September wurde der private Schlüssel der Multi-Signatur-Wallet des UXLINK-Projekts kompromittiert, was zum Diebstahl von Kryptowährungen im Wert von etwa 11.3 Millionen US-Dollar führte. Diese wurden auf mehrere zentrale (CEX) und dezentrale (DEX) Börsen verteilt übertragen. Unmittelbar nach dem Angriff haben wir gemeinsam mit UXLINK den Vorfall untersucht und die Geldströme überwacht. UXLINK hat umgehend Kontakt zu den großen Börsen aufgenommen, um die verdächtigen Gelder einfrieren zu lassen, und hat Anzeige bei der Polizei sowie den zuständigen Behörden erstattet, um rechtliche Unterstützung und die Rückführung der Vermögenswerte zu erwirken. Ein Großteil der Vermögenswerte des Hackers wurde von den Börsen markiert und eingefroren, wodurch das Risiko für die Community so weit wie möglich minimiert wurde. Das Projektteam hat Transparenz gegenüber der Community zugesichert, und ExVul wird die Analyse und Nachverfolgung des Vorfalls weiterhin fortsetzen.
()
Neueste Entwicklungen
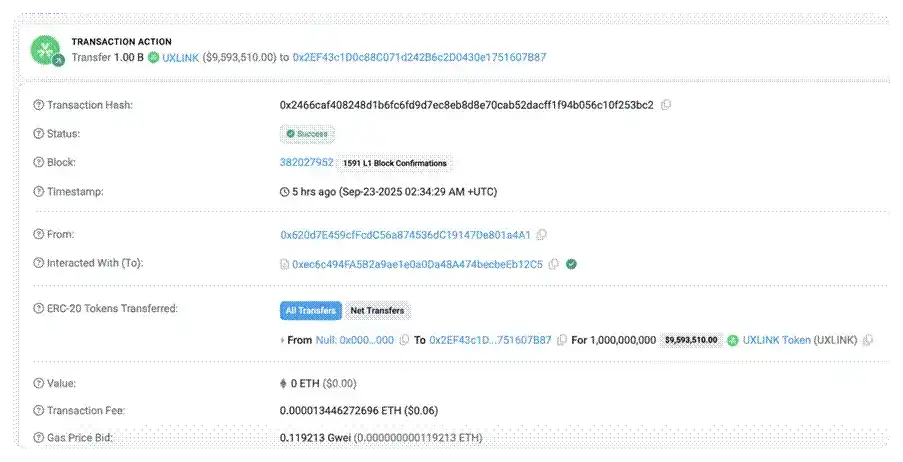
Im Verlauf der Umlagerung der Hacker-Gelder wurden die auf Börsen eingezahlten Mittel eingefroren. Erste On-Chain-Analysen zeigen, dass der Hacker, der zuvor UXLINK-Vermögenswerte gestohlen hatte, vermutlich selbst Opfer eines Inferno
Drainer-Phishing-Angriffs wurde. Nach Überprüfung wurden etwa 542 Millionen $UXLINK-Token, die er illegal erlangt hatte, durch eine „Genehmigungs-Phishing“-Methode entwendet.
Angriffsanalyse
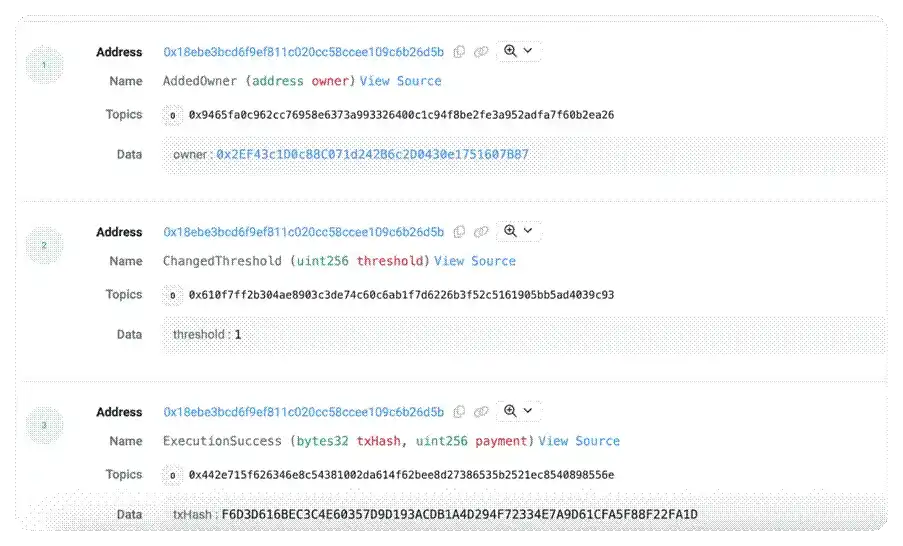
1. Zuvor wurde durch böswillige Aktionen eines Multi-Signatur-Owners oder durch einen privaten Schlüssel-Leak eine bösartige Adresse als Multi-Signatur-Konto hinzugefügt. Gleichzeitig wurde der Signaturschwellenwert (threshold) des Vertrags auf 1 gesetzt, sodass nur noch eine einzelne Kontosignatur für Vertragsaktionen erforderlich war. Der Hacker setzte die neue Owner-Adresse auf 0x2EF43c1D0c88C071d242B6c2D0430e1751607B87.
()
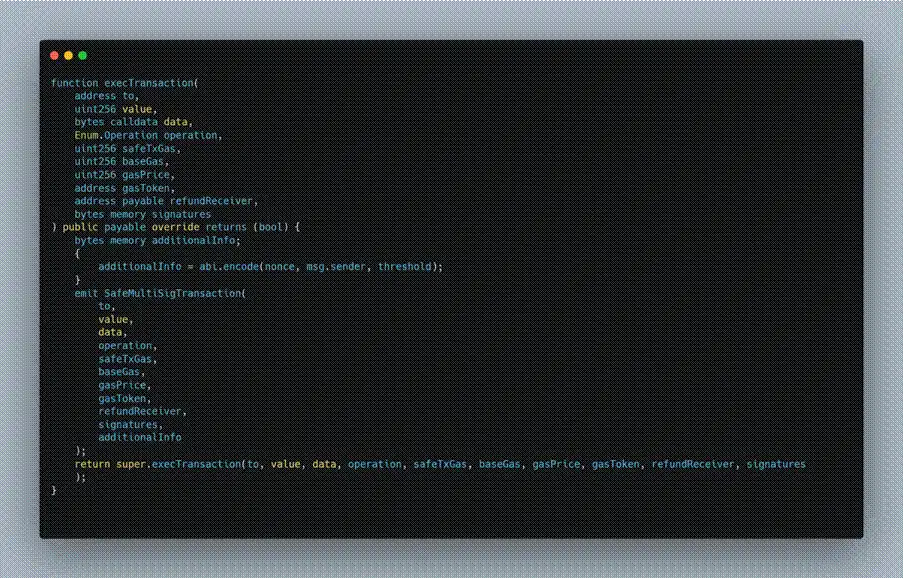
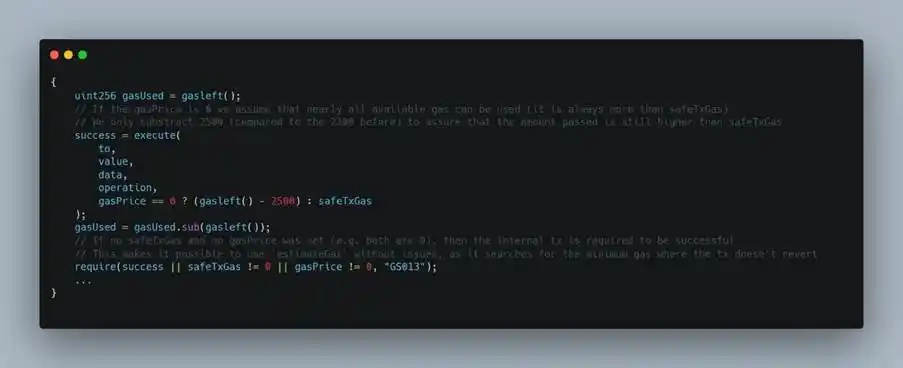
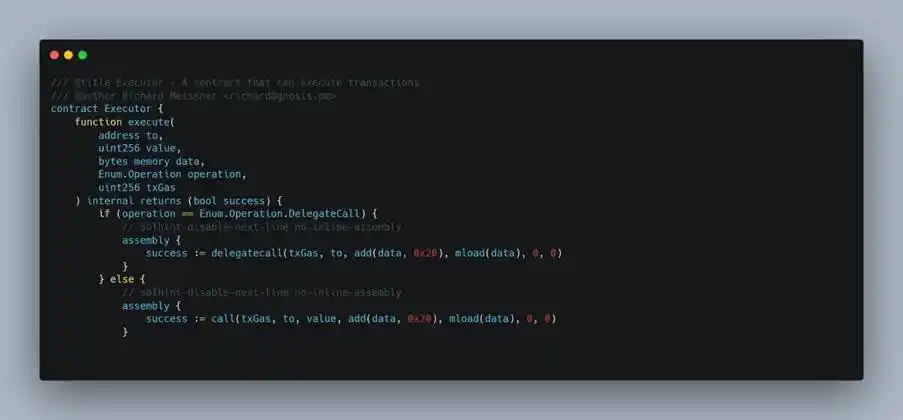
2. Der Angreifer rief zunächst die Funktion execTransaction im Gnosis Safe Proxy-Vertrag auf. Diese Funktion wurde zum Einstiegspunkt für das böswillige Entfernen von Multi-Signatur-Mitgliedern, und alle weiteren bösartigen Aktionen wurden innerhalb dieser Transaktion ausgeführt.
()
3. Beim Aufruf von execTransaction spezifizierte der Angreifer in seinem data-Parameter eine böswillige Aktion: einen Aufruf per delegatecall an den Safe: Multi Send Call
Only 1.3.0 Implementierungsvertrag.
()
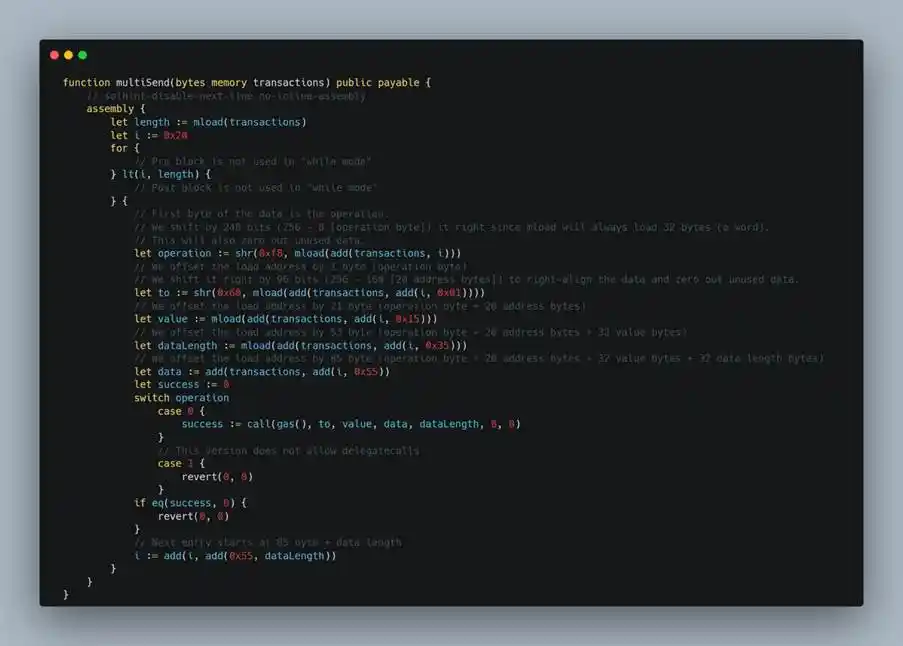
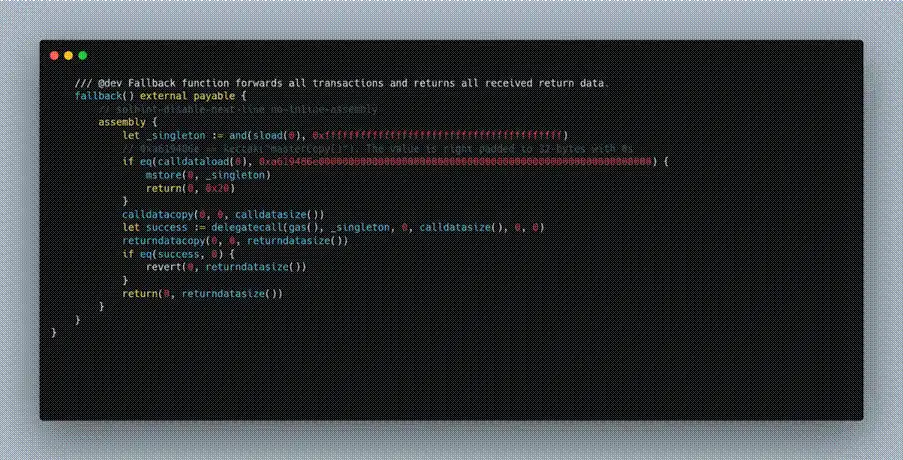
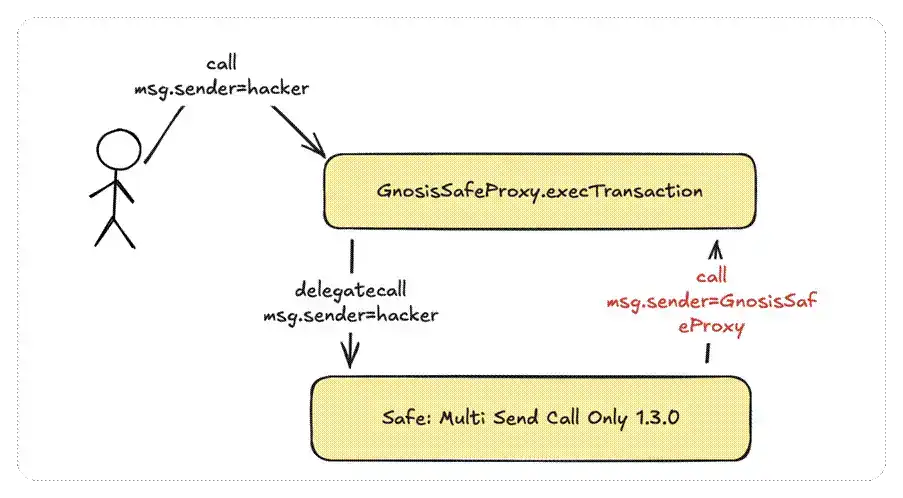
4. In der multiSend-Funktion von Safe: Multi Send Call Only 1.3.0 wurde der Ausführungsfluss zurück zum removeOwner des Gnosis Safe Proxy-Vertrags geleitet. Der genaue Ablauf: Der Angreifer rief per delegatecall an den Proxy-Vertrag den MultiSend-Implementierungsvertrag auf, sodass multiSend im Kontext des Proxy-Vertrags ausgeführt wurde; anschließend rief multiSend entsprechend den vom Angreifer konstruierten Parametern per call den Gnosis Safe Proxy-Vertrag selbst auf und löste die removeOwner-Funktion aus, wodurch die bestehenden Owner-Adressen entfernt wurden.
()
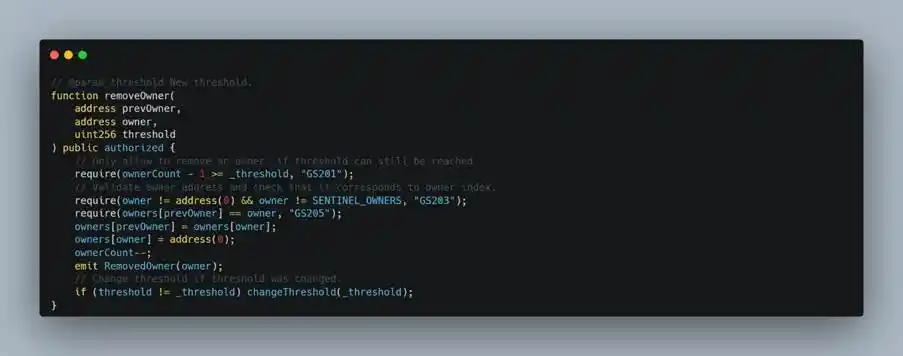
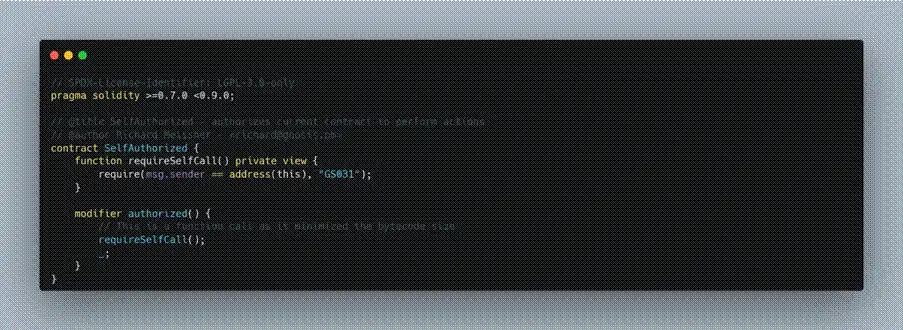
5. Der Schlüssel zum erfolgreichen Aufruf liegt darin, dass die Bedingung msg.sender== address(this) erfüllt ist. In der removeOwner-Funktion wurde zur Verhinderung externer Aufrufe eine authorized-Prüfung implementiert, deren interne Logik in der Regel verlangt, dass der Aufrufer der Vertrag selbst ist (msg.sender == address(this)). Daher kann removeOwner nur erfolgreich ausgeführt werden, wenn der Vertrag sich intern selbst aufruft.
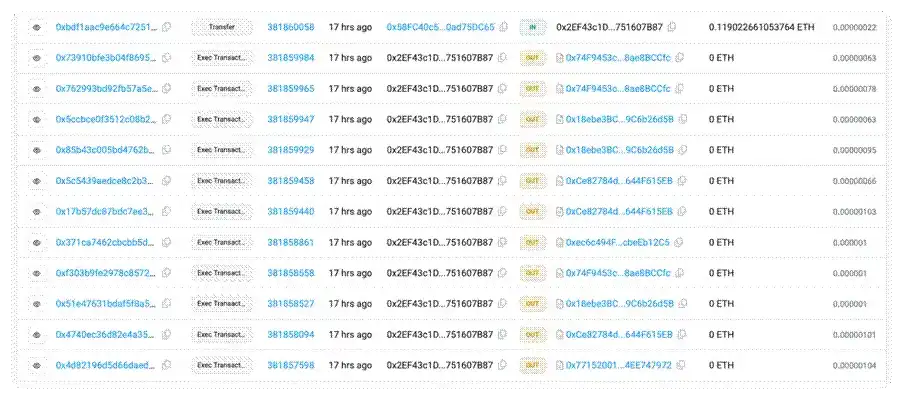
6. Der Hacker entfernte mit dieser Methode nacheinander die anderen Owner aus der Multi-Signatur, zerstörte den Multi-Signatur-Mechanismus und übernahm schließlich die Kontrolle über den Vertrag.
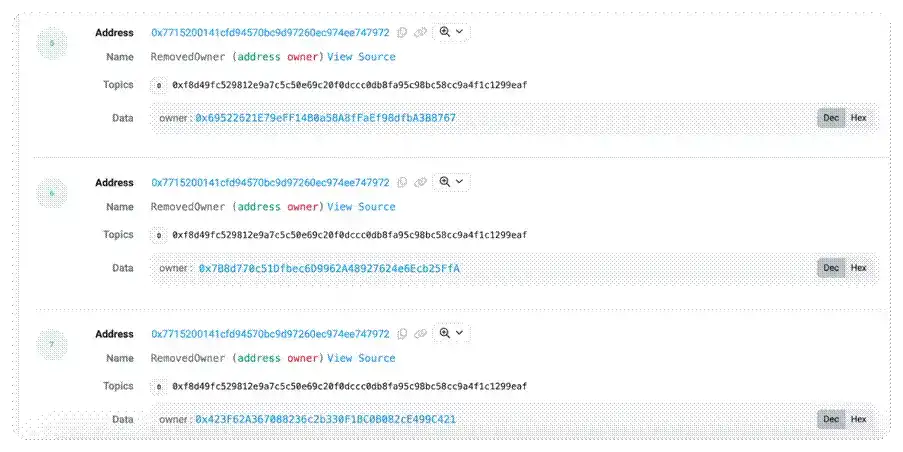
7. Bis zu diesem Punkt führte der Angreifer die oben genannten Schritte wiederholt aus, wodurch der ursprüngliche Multi-Signatur-Sicherheitsmechanismus vollständig außer Kraft gesetzt wurde. Nun reichte die Signatur eines einzelnen böswilligen Owners aus, um die Multi-Signatur-Prüfung zu bestehen und die vollständige Kontrolle über den Vertrag zu erlangen.
()
Fazit
Aufgrund böswilliger Aktionen eines Multi-Signatur-Owners oder eines privaten Schlüssel-Leaks fügte der Angreifer eine bösartige Adresse als Multi-Signatur-Mitglied hinzu und setzte den Signaturschwellenwert (threshold) des Gnosis Safe Proxy auf 1, wodurch das ursprüngliche Multi-Signatur-Sicherheitsdesign vollständig außer Kraft gesetzt wurde. Danach konnte ein einzelner böswilliger Owner die Multi-Signatur-Prüfung bestehen. Der Angreifer entfernte dann schrittweise die anderen Owner aus dem Vertrag, übernahm die vollständige Kontrolle und transferierte die Vertragsvermögenswerte weiter, wobei er auf der Chain böswillig $UXLINK-Token prägte.
Dieser Angriff unterstreicht die entscheidende Rolle des Multi-Signatur-Managements für die Sicherheit in der Blockchain. Obwohl das Projekt die Safe-Multi-Signatur-Mechanik mit mehreren Multi-Signatur-Konten implementiert hatte, wurde die Multi-Signatur durch mangelhafte Verwaltung letztlich wirkungslos. Das ExVul-Team empfiehlt, dass Projektteams das Multi-Signatur-Management möglichst dezentralisieren, indem verschiedene Mitglieder jeweils einen privaten Schlüssel verwalten und verschiedene Methoden zur Aufbewahrung der privaten Schlüssel nutzen, um sicherzustellen, dass der Multi-Signatur-Mechanismus tatsächlich den beabsichtigten Sicherheitsschutz bietet.
Anhang
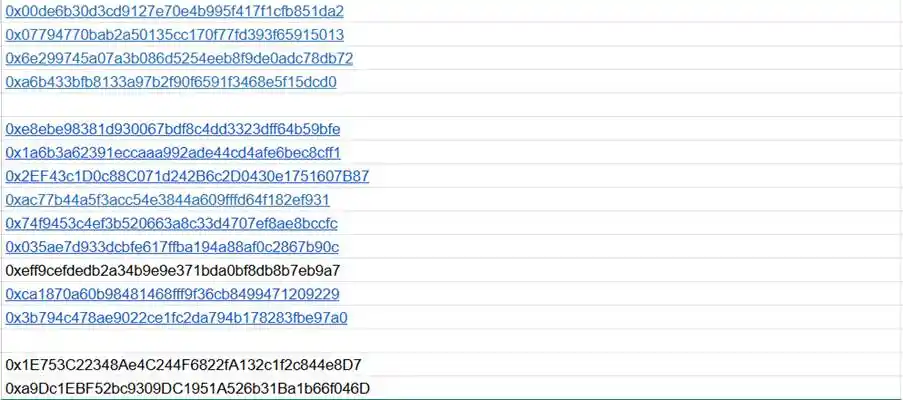
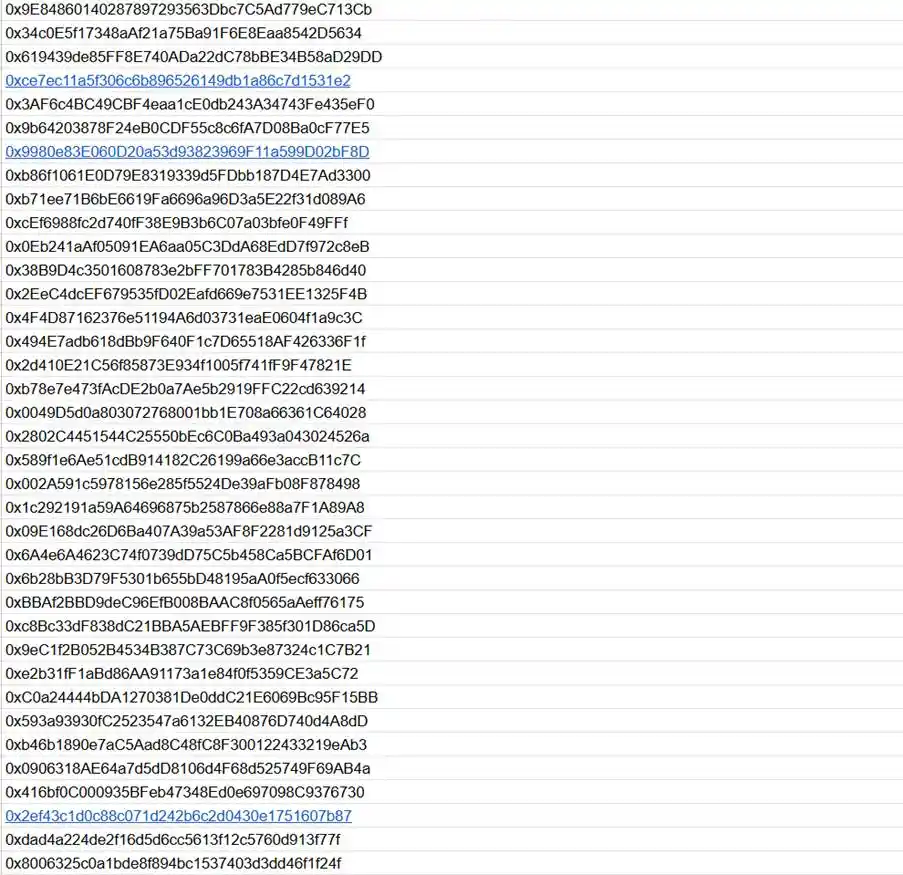
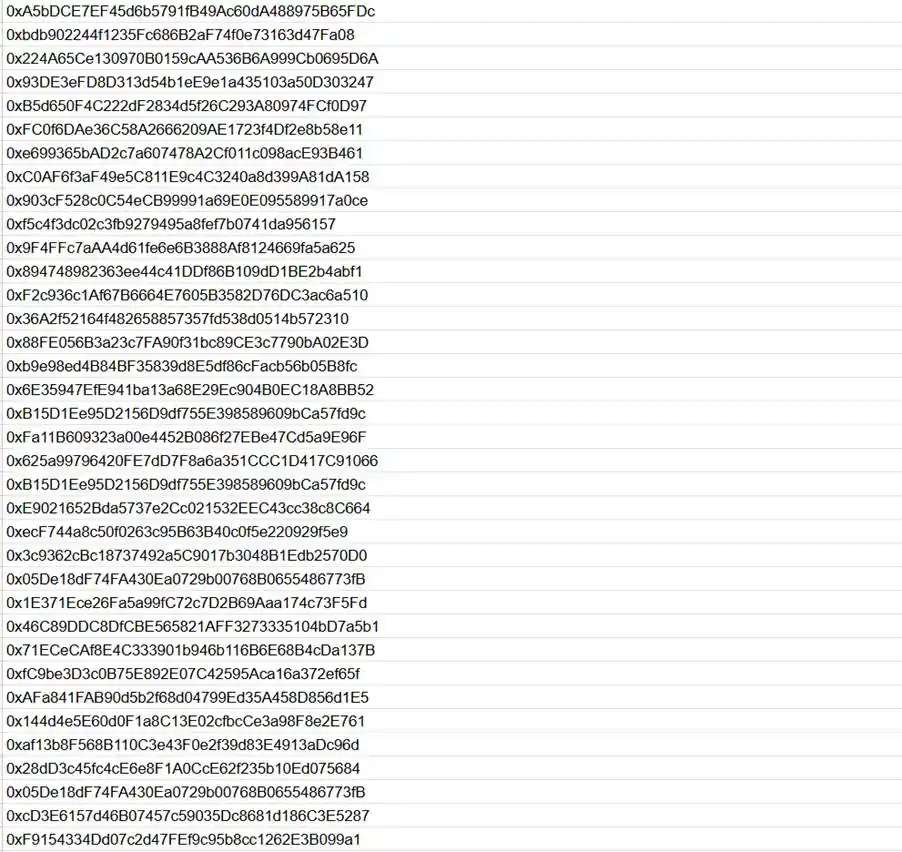
Nachfolgend die vom ExVul-Team auf der Chain verfolgten mutmaßlichen Hacker-Adressen:
Haftungsausschluss: Der Inhalt dieses Artikels gibt ausschließlich die Meinung des Autors wieder und repräsentiert nicht die Plattform in irgendeiner Form. Dieser Artikel ist nicht dazu gedacht, als Referenz für Investitionsentscheidungen zu dienen.
Das könnte Ihnen auch gefallen
Goldman Sachs nennt wichtige Trendlinien, letzte Verteidigungslinie der Nasdaq steht auf dem Spiel
Der Nasdaq 100 Index fällt seit vier Wochen in Folge und testet derzeit präzise die wichtige Trendlinie, die die Tiefpunkte von 2025 und 2026 verbindet (bei 26.630 Punkten). Obwohl die Gewinne im dritten Quartal stark waren, reagieren die Anleger auf die erhöhte Risikovermeidung und den Anstieg des Panik-Indikators, indem sie die potenzielle Abschwächung im Jahr 2028 einpreisen und die Aktienpreise weiter sinken. Angesichts massiver Kapitalabflüsse aus dem Ausland und einer starken Bewertungsdivergenz wartet der Markt auf die Herausforderungen durch den CPI und die Quartalsberichte der Chip-Giganten in dieser Woche.

Goldman Sachs unterstützt Oracle (ORCL.US): Bedenken bezüglich AI-Finanzierungen könnten übertrieben sein, Risiken laufender Projekte sind kontrollierbar
Goldman Sachs behält das Rating „Kaufen“ für Oracle bei und setzt das 12-Monats-Kursziel auf 206 US-Dollar.

Die Zwischenwahlen enthüllen die Anfälligkeit des Marktes! KI-Handel wird streng hinterfragt – Die Gewinnerwartungen für US-Aktien könnten vor einer großen Anpassung stehen
Das Ergebnis der US-Zwischenwahlen und der darauf folgende Markteinbruch haben die Anfälligkeit des Marktes aufgrund der übermäßigen Konzentration von Wetten auf künstliche Intelligenz (AI) offengelegt. Anleger müssen möglicherweise ihre Erwartungen hinsichtlich der Investitionsrendite neu anpassen.

Die SpaceX-Entsperrungswelle trifft auf Index-Neugewichtung! Goldman Sachs berechnet: Die Neugewichtung im Dezember könnte 10,9 Milliarden US-Dollar an passiven Käufen auslösen.
Der Anteil der frei handelbaren Aktien von SpaceX ist seit dem Börsengang von etwa 5 % auf ein Drittel gestiegen, was zu einer Erweiterung des Indexgewichts und einer Erhöhung der Bestände von passiven Fonds führt. Goldman Sachs erwartet, dass die Umschichtung im Russell 1000 Growth Index am 11. Dezember zu einem Kaufvolumen von 10,9 Milliarden US-Dollar führen könnte, wobei die Hauptgegenpartei interne, freigegebene Anteilseigner sind. Das Zeitfenster für die Aufnahme in den S&P 500 wird auf die zweite Hälfte des Jahres 2027 geschätzt, was den Wettbewerb um passives Kapital weiter verschärfen dürfte.
Krypto-Preise
Mehr


