
Una vulnerabilidad en Balancer V2 causó pérdidas de más de 116 millones de dólares, afectando a protocolos multichain.

Título original: "El veterano DeFi cae: Vulnerabilidad en el contrato de Balancer V2, más de 1.1 billions de dólares en activos robados"
Autor original: Wenser, Odaily
El 3 de noviembre, el veterano protocolo DeFi Balancer fue víctima de un robo de más de 70 millones de dólares en activos. Posteriormente, la noticia fue confirmada por varias fuentes y la cantidad de fondos robados continuó aumentando. Al momento de redactar este artículo, el monto de activos robados de Balancer ya supera los 1.16 billions de dólares. Odaily presenta un breve análisis de este incidente.
Detalles del robo a Balancer: pérdidas superiores a 1.16 billions de dólares, la causa principal es una vulnerabilidad en el contrato inteligente del pool v2
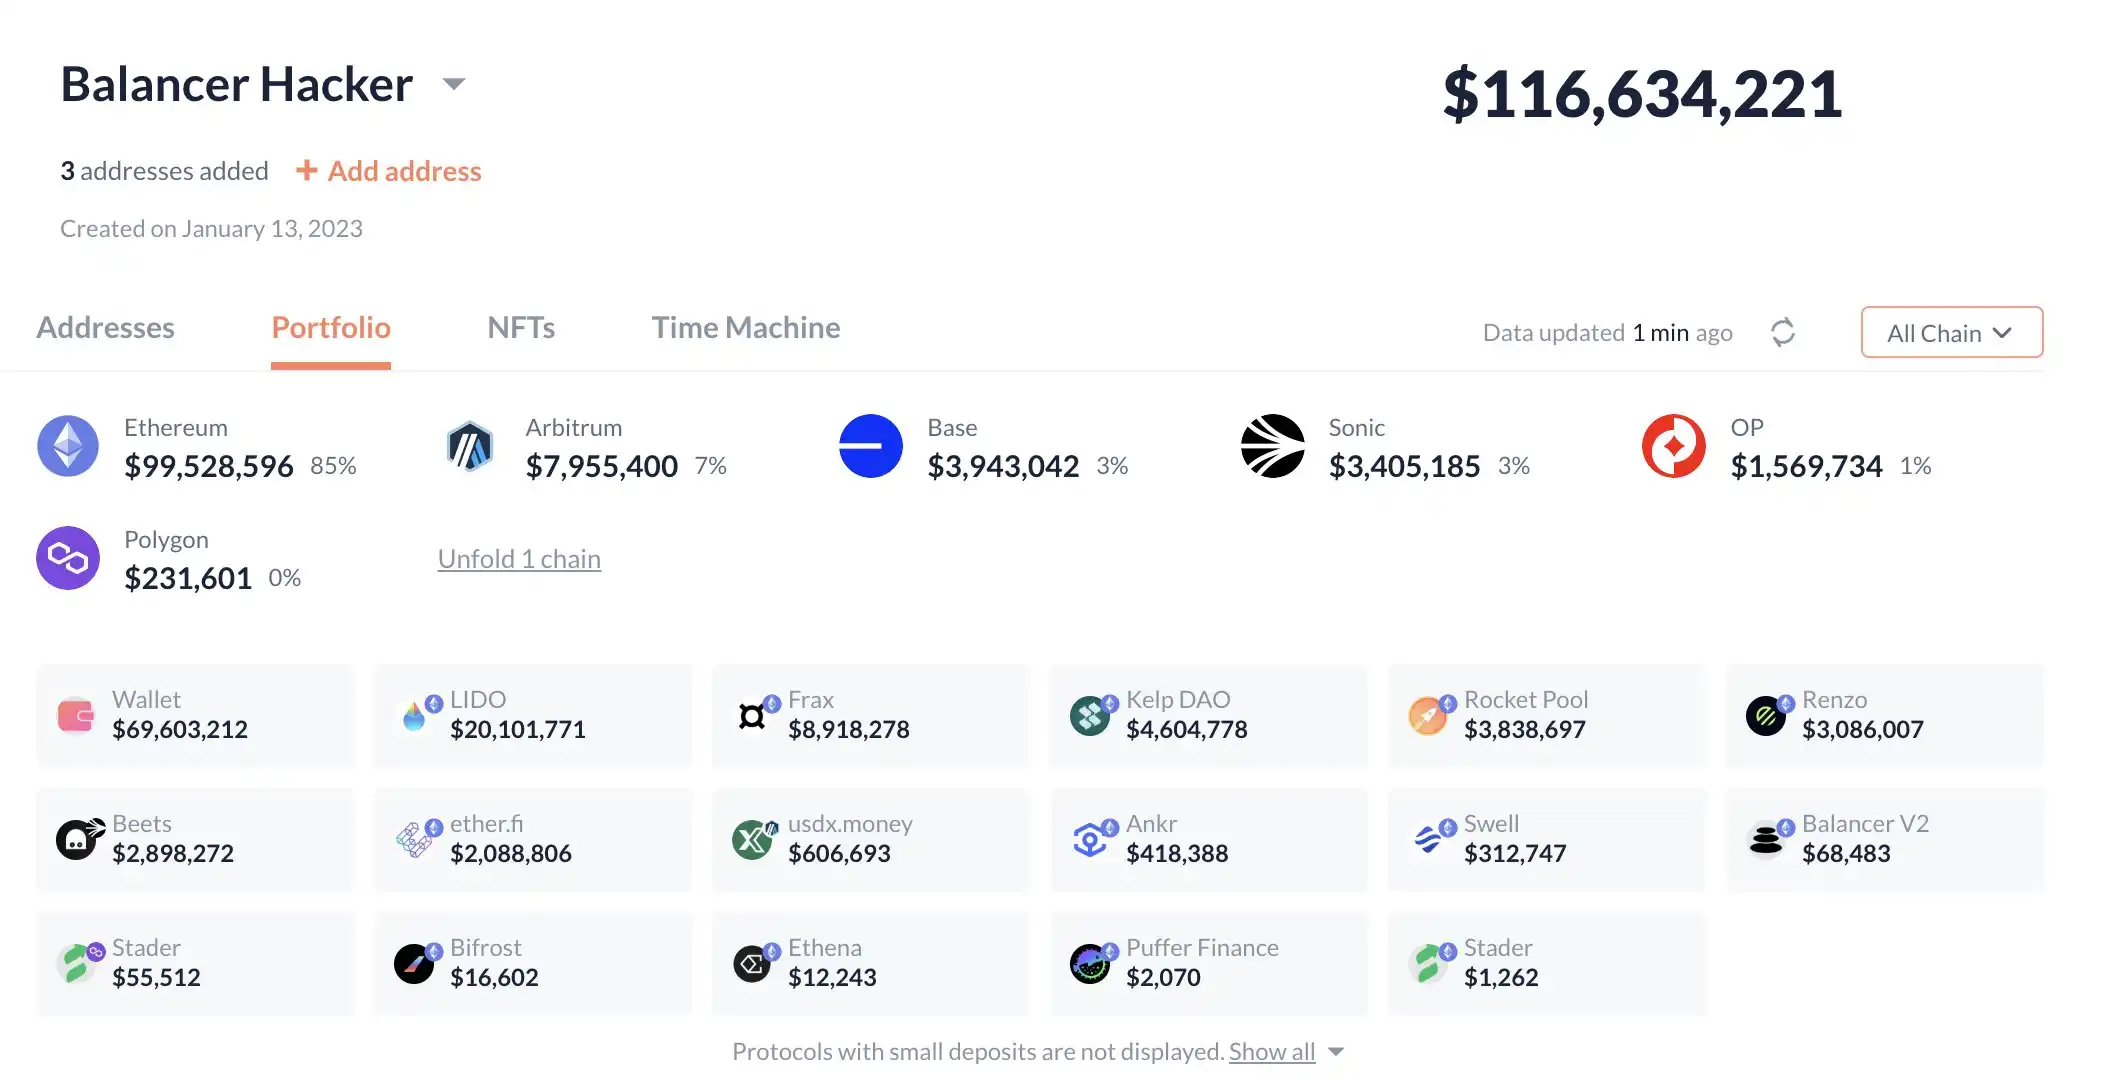
Según información on-chain, el atacante de Balancer ya ha robado fondos por más de 1.16 billions de dólares, siendo los principales activos sustraídos WETH, wstETH, osETH, frxETH, rsETH y rETH, distribuidos en varias cadenas como ETH, Base y Sonic, entre otras. Detalles:
· Activos robados en la cadena de Ethereum: cerca de 100 millions de dólares;
· Activos robados en la cadena de Arbitrum: cerca de 8 millions de dólares;
· Activos robados en la cadena de Base: cerca de 3.95 millions de dólares;
· Activos robados en la cadena de Sonic: más de 3.4 millions de dólares;
· Activos robados en la cadena de Optimism: cerca de 1.57 millions de dólares;
· Activos robados en la cadena de Polygon: alrededor de 230 mil dólares.
El KOL cripto Adi publicó que la investigación preliminar muestra que el ataque se dirigió principalmente a la bóveda V2 y los pools de liquidez de Balancer, explotando una vulnerabilidad en la interacción de los contratos inteligentes. Investigadores on-chain señalaron que un contrato malicioso desplegado manipuló la llamada al Vault durante la inicialización del pool de liquidez. Una autorización incorrecta y el manejo de callbacks permitieron al atacante evadir las medidas de protección, lo que posibilitó swaps o manipulaciones de balances no autorizados entre pools de liquidez interconectados, permitiendo así el robo rápido de activos en cuestión de minutos.
Según la información disponible, no hubo filtración de claves privadas; se trata de una vulnerabilidad puramente en el contrato inteligente.
Un auditor de kebabsec y desarrollador de citrea, @okkothejawa, también publicó: "El error mencionado por @moo9000 puede que no sea la causa raíz, ya que en todas las llamadas a 'manageUserBalance', ops.sender == msg.sender. La vulnerabilidad de seguridad podría haberse producido en la transacción previa a la creación del contrato para extraer activos, ya que esto provocó algunos cambios de estado en la bóveda de Balancer."
El equipo oficial de Balancer también respondió públicamente: "El equipo oficial está al tanto de la posible vulnerabilidad que afecta a los pools v2 de Balancer. Nuestros equipos de ingeniería y seguridad están priorizando la investigación. Una vez que tengamos más información, compartiremos actualizaciones verificadas y los próximos pasos de inmediato."
Berachain, que también corre riesgo de pérdida de activos, respondió de inmediato. Tras la publicación de la fundación Berachain, el fundador Smokey The Bera declaró: "El grupo de nodos de Bera ha pausado proactivamente la cadena pública para evitar que la vulnerabilidad de Balancer afecte a BEX (principalmente el pool de USDe).
· Solicitar al equipo de Ethena deshabilitar el puente Bera
· Deshabilitar/pausar los depósitos de USDe en el mercado de préstamos
· Pausar la acuñación y el canje del token HONEY
· Comunicarse con CEX y otros para asegurar que las direcciones de los hackers sean incluidas en la lista negra
Nuestro objetivo es recuperar los fondos lo antes posible y garantizar la seguridad de todos los LP. El equipo de Berachain publicará el archivo binario correspondiente a los validadores de nodos y proveedores de servicios tan pronto como esté listo (ya que el pool incluye activos no nativos, esto implica cierta reestructuración de slots, no solo modificar el balance del token Bera)."
Tras el robo a Balancer, los más preocupados son las ballenas cripto
Como un protocolo DeFi veterano, los usuarios de Balancer son, sin duda, los más afectados directamente por este incidente. Para los usuarios actuales, las acciones recomendadas incluyen:
· Retirar fondos de los pools v2 de Balancer para evitar mayores pérdidas;
· Revocar autorizaciones: usar Revoke, DeBank o Etherscan para cancelar los permisos de contrato inteligente de la dirección de Balancer y así evitar riesgos de seguridad potenciales;
· Mantenerse atentos: seguir de cerca los próximos movimientos del atacante de Balancer y si esto podría desencadenar efectos en cadena en otros protocolos DeFi.
Además, este incidente ha llamado la atención del mercado sobre una ballena cripto que llevaba 3 años inactiva.
Según el monitoreo de LookonChain, una ballena cripto que había estado inactiva durante 3 años, la dirección 0×0090, despertó justo después del incidente en Balancer y se apresuró a retirar sus activos relacionados por 6.5 millions de dólares.
Desarrollo posterior: el hacker comienza a intercambiar tokens
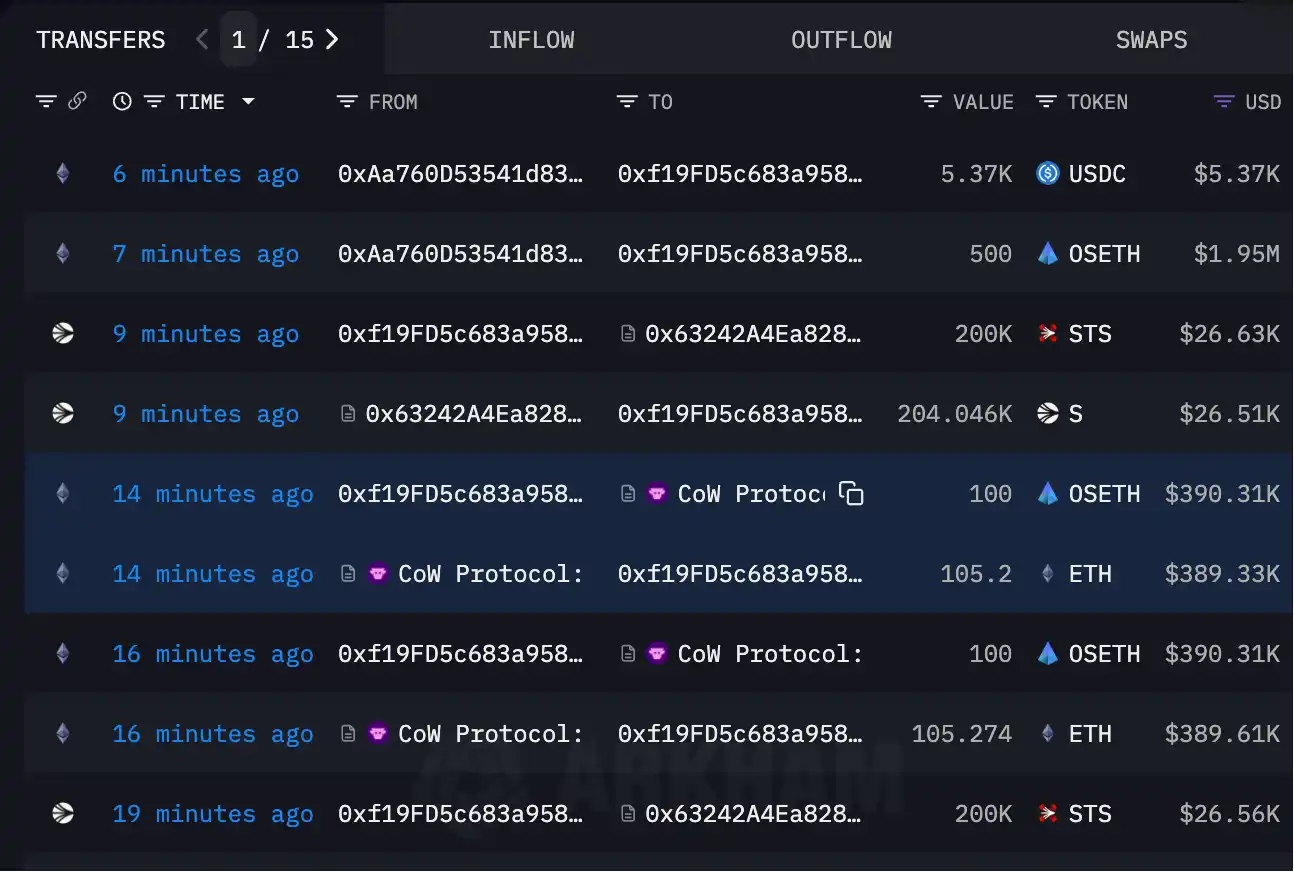
Según el análisis on-chain de Yu Jin, el hacker del incidente de Balancer ya ha comenzado a intentar intercambiar varios tokens de staking líquido (LST) por ETH; anteriormente, cambió 10 osETH por 10.55 ETH.
La información on-chain muestra que el hacker está utilizando Cow Protocol para intercambiar constantemente los activos robados en varias cadenas por ETH, USDC y otros activos. Por ahora, las posibilidades de recuperar estos activos parecen escasas.
En adelante, si Balancer podrá identificar a tiempo la vulnerabilidad del contrato del protocolo y recuperar los activos robados o proporcionar una solución, Odaily continuará siguiendo el caso.
Descargo de responsabilidad: El contenido de este artículo refleja únicamente la opinión del autor y no representa en modo alguno a la plataforma. Este artículo no se pretende servir de referencia para tomar decisiones de inversión.
También te puede gustar
El desarrollo de la IA se desacelera y los precios del petróleo se disparan, las acciones de chips en Japón y Corea del Sur son las más afectadas; SK Hynix cae más de un 5% y SoftBank se desploma un 11%.
Gigantes de la IA, en una colaboración poco común, llamaron a frenar el desarrollo de modelos avanzados. Las bolsas de Corea del Sur y Japón cayeron, con el índice compuesto de Seúl bajando más de un 3% y el Nikkei 225 más de un 2%. SoftBank sufrió una caída diaria del 11% y SK Hynix retrocedió más del 5%. Al mismo tiempo, el cierre de un oleoducto en Arabia Saudita impulsó el Brent a 107 dólares, sumado a un IPC estadounidense superior a lo esperado. La probabilidad de una subida de tasas por parte de la Reserva Federal el miércoles supera el 90%. Esta doble presión negativa provoca un inicio turbulento en los mercados asiáticos.

¡ASIC e interconexión óptica impulsan un mapa de crecimiento acelerado! Bank of America respalda el vertiginoso aumento de Marvell (MRVL.US) y proclama que aún tiene un 55% de potencial alcista.
Bank of America mantiene su precio objetivo para Marvell en 365 dólares, valorando su capacidad para aumentar la participación de ingresos por sistema AI a través de aceleradores AI personalizados (AI ASIC/XPU) y chips ópticos complementarios, aprovechando la creciente demanda de razonamiento de agentes de inteligencia artificial a gran escala. En relación al precio de cierre de 236,10 dólares el 11 de septiembre, este objetivo implica un potencial de suba de aproximadamente 54,6%.

Precios de las criptos
Más


