
Le « Mythos » d'Anthropic attaque le secteur de la cybersécurité, Bernstein : ne paniquez pas, vous avez mal compris

Le nouveau modèle "Mythos" d'Anthropic a suscité une vente massive dans le secteur de la cybersécurité en raison de ses déclarations concernant des progrès en matière de "cybersécurité". Toutefois, une clarification rapide de Bernstein Research est ensuite intervenue : les investisseurs ont mal interprété l'information. Cela ne signifie pas qu'Anthropic entre sur le marché des logiciels de cybersécurité, ni que l’IA va remettre en cause les avantages structurels du secteur.
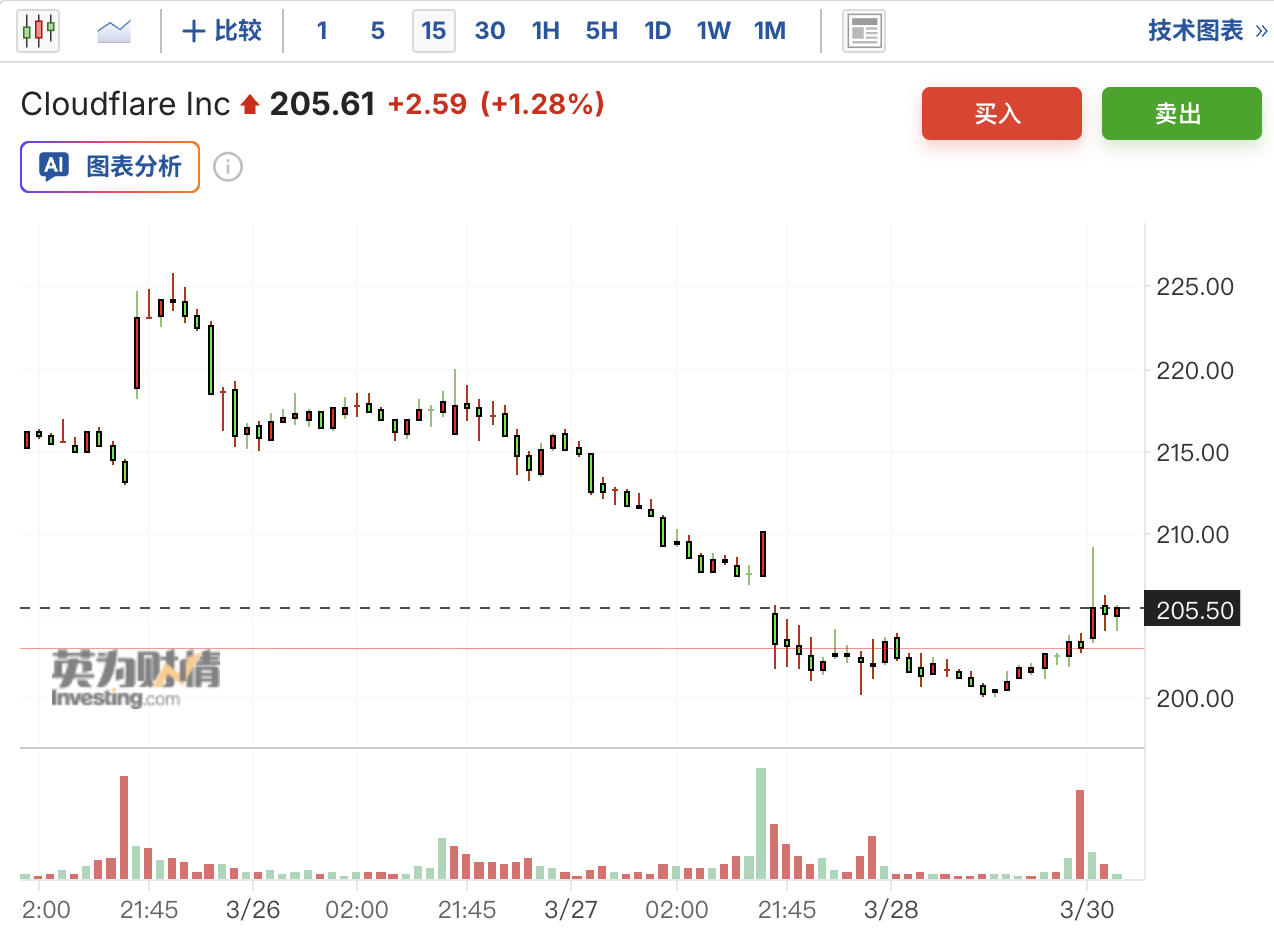
Selon un article de Fortune publié vendredi dernier, le modèle "Mythos", prochainement lancé par Anthropic, promet d’obtenir des "notes considérablement plus élevées" en codage logiciel, raisonnement académique et tests de cybersécurité. Cette formulation a immédiatement provoqué une vente massive sur le marché, la plupart des valeurs de cybersécurité couvertes par Bernstein, telles que Cloudflare, ayant chuté de 5% à 7%.
Les analystes de Bernstein ont rapidement répondu le jour même, soulignant que les capacités de cybersécurité de "Mythos" relèvent essentiellement d’un renforcement classique des capacités de sécurité du code ainsi que des mesures proactives qu’Anthropic prend pour prévenir les usages malveillants de son produit. Ces deux aspects ne sont pas en concurrence avec le secteur des logiciels de cybersécurité et ne remettent pas en question la demande générée par l’IA dans cette industrie.
Bernstein a clairement indiqué dans son rapport maintenir inchangés sa recommandation, son objectif de cours et ses prévisions financières pour toutes les sociétés de cybersécurité couvertes par la société.
D'où vient la panique du marché
Dans l’article de Fortune, la formulation sur le progrès des capacités de "cybersécurité" a été l’étincelle directe des ventes massives.
Les investisseurs y ont vu deux menaces potentielles : premièrement, une entrée directe d’Anthropic sur le marché des logiciels de cybersécurité et donc une concurrence avec les acteurs en place ; deuxièmement, des modèles d’IA plus puissants pourraient atténuer l’intensité des menaces, ce qui diminuerait la demande pour les outils de sécurité traditionnels.
Les analystes de Bernstein décrivent des investisseurs "aussi ponctuels qu'une horloge" : dès qu’apparaît la mention d’avancée majeure en cybersécurité, une vente massive des actions logicielles liées s’ensuit.
Ce que fait réellement Mythos : sécurité du code et prévention des abus
Bernstein décompose les aspects cybersécurité de "Mythos" en deux niveaux.
Premièrement, l’amélioration des capacités de sécurité du code. Les analystes estiment qu’il s’agit d’une norme d’hygiène de base du produit, et que le marché attend d’Anthropic qu’il assure au moins ce niveau de sécurité, sans que cela ne réduise la valeur de la plupart des autres outils de cybersécurité.
Ils soulignent par ailleurs que les failles logicielles ne représentent qu’une part relativement faible des incidents de sécurité, et que les acteurs directement concernés par les fonctions de sécurité du code de Claude restent limités.
Deuxièmement, la prévention des abus. C’est l’axe central de cette annonce. Dans le secteur de la cybersécurité, il est bien documenté que, lorsqu’il est compromis, Claude peut être utilisé par des acteurs malveillants pour identifier des vulnérabilités logicielles et créer rapidement des logiciels malveillants ciblés, à un rythme souvent supérieur à celui auquel les entreprises ou les utilisateurs peuvent réparer les failles.
En outre, les attaquants pourraient aussi détourner, via des techniques de hacking, des agents internes d’entreprise construits sur Anthropic, pour mener des mouvements latéraux, des prises de contrôle de comptes ou des fuites de données.
Bernstein souligne que faire face à ces risques n’est pas un sujet nouveau pour Anthropic, l’entreprise ayant déjà engagé des discussions et mis en œuvre des mesures proactives de protection par le passé. Cette annonce prolonge simplement cette stratégie, sans constituer un changement de cap.
Le vent porteur de l’IA pour la cybersécurité reste intact
Les analystes réfutent l'idée selon laquelle "les avantages de l’IA seraient remis en cause" sous deux angles.
Premièrement, Anthropic n’est qu’un des fournisseurs du marché des grands modèles de langage. Il existe de nombreux autres acteurs, et tous ne mettront pas en place des mécanismes de prévention des abus aussi stricts.
Plus important encore, il existe déjà des LLM open source largement diffusés sans encadrement — et même s’ils sont moins puissants que Claude, ils peuvent servir efficacement à la création de logiciels malveillants ou à des attaques de phishing par des personnes mal intentionnées.
Bernstein rappelle que même en l’absence de ces outils, les attaquants continuaient déjà d’enchaîner les succès ; il ne leur faut pas des outils de très grande qualité pour bénéficier d’un effet de levier supplémentaire dans leurs attaques.
Deuxièmement, le potentiel de croissance de l’IA dans le secteur de la cybersécurité provient surtout de l’émergence de solutions de sécurité innovantes, et non simplement du renforcement de la demande pour les outils existants.
Les analystes indiquent qu’au RSA Conference de cette semaine, presque tous les stands mettaient l’accent sur des domaines émergents tels que les Agentic SOC (centres d’opérations de sécurité intelligents), la sécurité des identités agents et la sécurité des données agents.
Ces opportunités de marché ne seront pas remises en cause par le renforcement de la sécurité des produits d’Anthropic. D’autant plus que la plupart des entreprises resteront neutres technologiquement vis-à-vis des LLM, le besoin de solutions de protection multi-agent perdurera.
Avertissement : le contenu de cet article reflète uniquement le point de vue de l'auteur et ne représente en aucun cas la plateforme. Cet article n'est pas destiné à servir de référence pour prendre des décisions d'investissement.
Vous pourriez également aimer
Les fonds spéculatifs viennent de reconstruire leur position longue sur la technologie, mais le support clé du Nasdaq commence déjà à s'affaiblir.
L'indice Nasdaq 100 s'approche de la limite inférieure de sa zone de fluctuation de plusieurs mois ; les contrats à terme ont franchi la ligne de tendance haussière et la moyenne mobile à 100 jours, montrant un affaiblissement technique. Les fonds spéculatifs ont massivement acheté des actions technologiques récemment, et leur concentration de positions accentue les risques de baisse. Les controverses sur la sécurité de l'IA et les risques d'approvisionnement énergétique constituent des catalyseurs doubles. Si le support clé est perdu alors que la peur du marché demeure faible, la volatilité pourrait être réévaluée.
Le rendement des obligations américaines à 10 ans dépasse 5 % ! L’« oracle » avertit : la vague de ventes n’est pas terminée
Steven Barrow, directeur de la stratégie G10 chez Standard Bank, qui avait été le premier à prédire une hausse de 5 % en février de cette année, a relevé sa prévision pour le rendement des obligations américaines à 10 ans à 5,2 % d'ici la fin de l'année, et prévoit qu'il atteindra 5,3 % au premier trimestre 2027. Il souligne que la pression sur les chaînes d'approvisionnement, le changement climatique et les restrictions de la politique migratoire américaine sur l'offre de main-d'œuvre deviennent plus fortes qu'auparavant. L'indice du dollar américain a enregistré une hausse quotidienne maximale de 0,6 %, laissant entrevoir sa meilleure performance quotidienne depuis le 17 juin.
Promouvoir à contre-courant dans la tempête du « ralentissement de l'IA » ? Selon les rumeurs, Kioxia prévoit une introduction en bourse aux États-Unis pour lever au moins 10 milliards de dollars.
Il est rapporté que Kioxia envisage de lever 10 milliards de dollars en s'inscrivant aux États-Unis.

La construction de la puissance de calcul IA passe de la « pénurie d’électricité » à la « pénurie de talents » : la montée de la modularité offre de nouvelles opportunités à Schneider, Vertiv et Eaton
Bernstein a récemment publié un rapport de recherche indiquant que, dans le contexte de l'expansion rapide des capacités de calcul de l’IA, la principale contrainte au développement des centres de données est en train de changer.

Prix des cryptos
Plus


