Bitget App
Mag-trade nang mas matalino
Buy cryptoMarketsTradeFuturesStocksEarnInstitusyonAI & More
Aperture Finance tinamaan ng $3.67M na exploit sa smart contract, pinalabhan ang pondo sa pamamagitan ng Tornado Cash

Aperture Finance tinamaan ng $3.67M na exploit sa smart contract, pinalabhan ang pondo sa pamamagitan ng Tornado Cash

CoinpediaCoinpedia2026/02/05 13:00
Ipakita ang orihinal
By:Coinpedia
Mga Pangunahing Balita
  • Nawalan ang Aperture Finance ng $3.67M matapos targetin ng mga umaatake ang mga mahihinang V3 at V4 smart contracts.

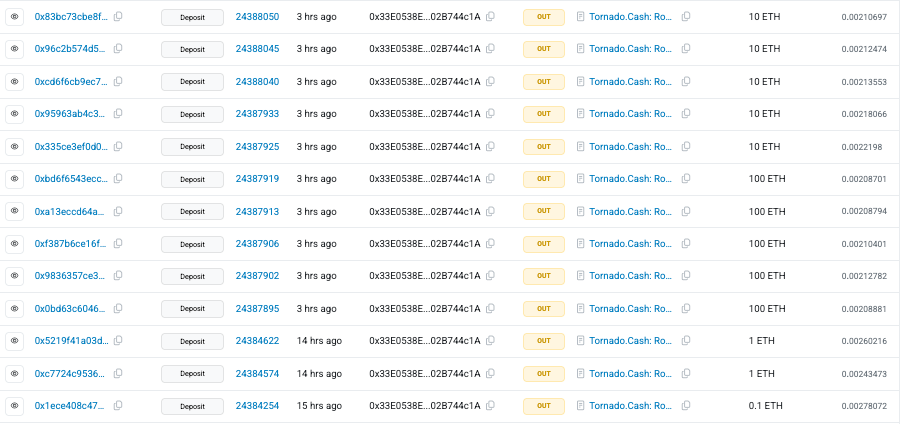
  • Ang mga wallet na konektado sa hack ay naglipat ng 1,242 ETH na nagkakahalaga ng $2.4M sa Tornado Cash para sa money laundering.

  • Hinimok ng mga security team ang mga user na i-revoke ang ERC20 at liquidity position approvals na konektado sa mga compromised na address ng kontrata.

Naranasan ng DeFi platform na Aperture Finance ang isang malaking pag-atake sa seguridad, na nagresulta sa pagkawala ng humigit-kumulang $3.67 milyon dahil sa isang smart contract exploit. Ayon sa blockchain security firm na PeckShield, aktibong inililipat ng hacker ang nakaw na pondo sa pamamagitan ng Tornado Cash, isang privacy-mixing service. 

Advertisement

Nagdulot ito ng panibagong pag-aalala tungkol sa posibilidad ng pagbawi ng pondo at kung paano talaga nangyari ang pag-atake.

Paano Nangyari ang Aperture Finance Exploit

Ayon sa PeckShield, naganap ang Aperture Finance hack noong Enero 25, 2026 dahil sa kahinaan sa V3 at V4 smart contracts nito, kasabay ng mga umiiral nang user token approvals.

Sa mga DeFi platform, karaniwan nang binibigyan ng mga user ng pahintulot ang mga kontrata upang mailipat ang kanilang mga ERC-20 token o liquidity position NFT para awtomatikong magpatakbo ng mga trade at estratehiya. Ngunit sa kasong ito, natuklasan ng attacker ang isang depekto sa paraan ng paghawak ng kontrata sa mga pahintulot at function calls na ito.

Sa halip na basagin ang mga wallet o nakawin ang mga private key, ginamit ng attacker ang mismong lohika ng kontrata upang magsagawa ng hindi awtorisadong paglilipat ng mga asset.
Aperture Finance tinamaan ng $3.67M na exploit sa smart contract, pinalabhan ang pondo sa pamamagitan ng Tornado Cash image 0

Dahil marami nang user ang nagbigay ng approvals, nagawa ng attacker na ilipat ang mga pondo nang hindi kailangan ng bagong pirma. Dahil dito, na-drain nila ang mga asset na konektado sa inaprubahang mga token at liquidity positions.

Paglipat ng Pondo sa Tornado Cash Matapos ang Hack

Dahil dito, nakuha ng attacker ang kabuuang $3.67 milyon, na-convert ang malaking bahagi nito sa ETH, at ipinadala ang humigit-kumulang 1,242 ETH sa Tornado Cash upang itago ang bakas ng transaksyon.

Karaniwang ginagamit ng mga umaatake ang mga mixing service gaya ng Tornado Cash upang itago ang pinagmulan ng nakaw na crypto at gawing mas mahirap ang pagsubaybay. Ang mga pondo ay ipinadala sa maramihang maliliit na transaksyon, kabilang ang mga batch ng 10 ETH at 100 ETH, isang karaniwang paraan upang makaiwas sa pansin.

  • Basahin din :
  •  
  •   ,

Hiniling sa Mga User na I-revoke ang Token at NFT Approvals

Matapos ang exploit, naglabas ang team ng Aperture Finance ng emergency notice at nagbahagi ng listahan ng mga apektadong address ng kontrata. Nagbabala rin sila sa mga user na agad i-revoke ang parehong ERC-20 token approvals at ERC-721 liquidity position approvals na konektado sa mga mapanganib na address. 

Listahan ng mga Apektadong Kontrata

Pakisiyasat ang inyong ERC-20 at liquidity position (ERC-721) approvals laban sa mga address na nakalista sa larawan sa ibaba. Ang lahat ng approvals sa mga address na ito ay dapat i-revoke.

— Aperture Finance (@ApertureFinance) Enero 27, 2026

Ang wallet approvals ay nagbibigay pahintulot sa smart contracts na ilipat ang pondo ng user, at kung ito ay nananatiling aktibo, maaaring abusuhin ito pagkatapos ma-kompromiso ang kontrata.

Huwag Palampasin ang mga Balita sa Mundo ng Crypto!

Manatiling nangunguna sa pamamagitan ng mga breaking news, ekspertong pagsusuri, at real-time na updates sa pinakabagong mga trend sa Bitcoin, altcoins, DeFi, NFTs, at iba pa.

Mag-subscribe sa Balita

FAQs

Paano nangyari ang Aperture Finance hack?

Sinamantala ng mga hacker ang kahinaan sa smart contracts ng platform, gamit ang mga umiiral na user token approvals upang mailipat ang mga asset nang hindi ninanakaw ang mga private key.

Ano ang dapat gawin ngayon ng mga user ng Aperture Finance?

Dapat agad i-revoke ng mga user ang lahat ng token at liquidity position approvals na konektado sa mga apektadong address ng kontrata upang maiwasan ang karagdagang pagkalugi.

Bakit ipinapadala ang mga nakaw na crypto funds sa Tornado Cash?

Ang mga serbisyo gaya ng Tornado Cash ay nagtatago ng mga bakas ng transaksyon, kaya mahirap subaybayan at mabawi ang nakaw na cryptocurrency matapos ang isang hack.

Ninakaw ba ang aking private key sa Aperture breach?

Hindi. Ang exploit ay nang-abuso sa smart contract permissions; nanatiling ligtas ang iyong private keys, ngunit nalagay sa panganib ang iyong mga inaprubahang pondo.


0
0

Disclaimer: Ang nilalaman ng artikulong ito ay sumasalamin lamang sa opinyon ng author at hindi kumakatawan sa platform sa anumang kapasidad. Ang artikulong ito ay hindi nilayon na magsilbi bilang isang sanggunian para sa paggawa ng mga desisyon sa investment.

PoolX: Naka-lock para sa mga bagong token.
Hanggang 12%. Palaging naka-on, laging may airdrop.
Mag Locked na ngayon!

Baka magustuhan mo rin

Citibank:Patuloy pang babagsak ang benta ng serbesa sa Amerika hanggang 2026, No-alcohol beer lang ang tanging tiyak na long-term na track

Ang dami ng beer na inilalabas sa Estados Unidos ay bumaba na sa ikalimang sunod-sunod na taon, at malapit nang bumagsak sa antas noong 1980. Ayon sa Citibank: Tanging non-alcoholic beer na lang ang may mahabang panahon ng paglago.

智通财经•2026/11/10 06:51
Citibank:Patuloy pang babagsak ang benta ng serbesa sa Amerika hanggang 2026, No-alcohol beer lang ang tanging tiyak na long-term na track

Paglalarawan ng Morgan Stanley sa epekto ng "Blue Wave": 20% ng bagong data center projects maaaring maurong hanggang 2029, 40% ng delivered chips ay "hindi magagamit" bago ang 2028

Naniniwala ang Morgan Stanley na ang halalan sa Estados Unidos ay tunay na nakakaabala sa ritmo ng pagtatayo ng AI data center—hinihiling na ang tinatayang 5GW kapasidad ay ililipat mula 2028 papuntang 2029, at nasa panganib ang 40% ng chip deployment mula 2026 hanggang 2028 dahil sa hindi sapat na supply ng kuryente. Ang kakulangan sa kuryente, pampolitikang hadlang, at pagtaas ng gastos ay nagsanib-puwersa upang pabilisin ang paglipat ng kapital patungo sa mga merkado ng Southeast Asia, India, at iba pang dayuhang bansa. Maaaring humaba ang kabuuang cycle ng capital expenditure sa AI.

华尔街见闻•2026/11/10 06:46
Paglalarawan ng Morgan Stanley sa epekto ng "Blue Wave": 20% ng bagong data center projects maaaring maurong hanggang 2029, 40% ng delivered chips ay "hindi magagamit" bago ang 2028

Ang panganib ay lumilipat! Goldman Sachs: Ang CDS spread ng mga chip companies ay unang lumampas sa mga mega cloud providers, AI default swap ay nagtala ng rekord

Sinabi ng Goldman Sachs na ang panganib sa AI credit ay bumababa mula sa mga cloud giants papunta sa mga chip supplier. Sa unang pagkakataon sa halos tatlong buwan, nalampasan ng chip CDS spread ang mga hyperscale cloud providers, na nagpapakita ng pangamba ng merkado sa pagtaas ng GPU depreciation at customer financing exposure. Dahil sa pagdagsa ng supply, tumaas nang malaki ang bond premium ng mga cloud provider at naging mas maikli ang maturity. Habang papasok ang daan-daang bilyong dolyar na project financing sa 2027, inaasahan na mananatili ang pag-accumulate ng pressure sa credit market.

华尔街见闻•2026/11/10 06:16
Ang panganib ay lumilipat! Goldman Sachs: Ang CDS spread ng mga chip companies ay unang lumampas sa mga mega cloud providers, AI default swap ay nagtala ng rekord
