
Anthropic "Mythos" атакує сектор кібербезпеки, Bernstein: Не панікуйте, ви неправильно зрозуміли

Нову модель Anthropic "Mythos" через формулювання щодо «зростання можливостей у сфері кібербезпеки» спровокувала масовий розпродаж акцій компаній з кібербезпеки, однак Bernstein Research невдовзі опублікувала роз'яснення: інвестори неправильно інтерпретували цю інформацію, це не означає, що Anthropic входить на ринок програмного забезпечення для кібербезпеки, і не підриває структурну підтримку AI для цієї галузі.
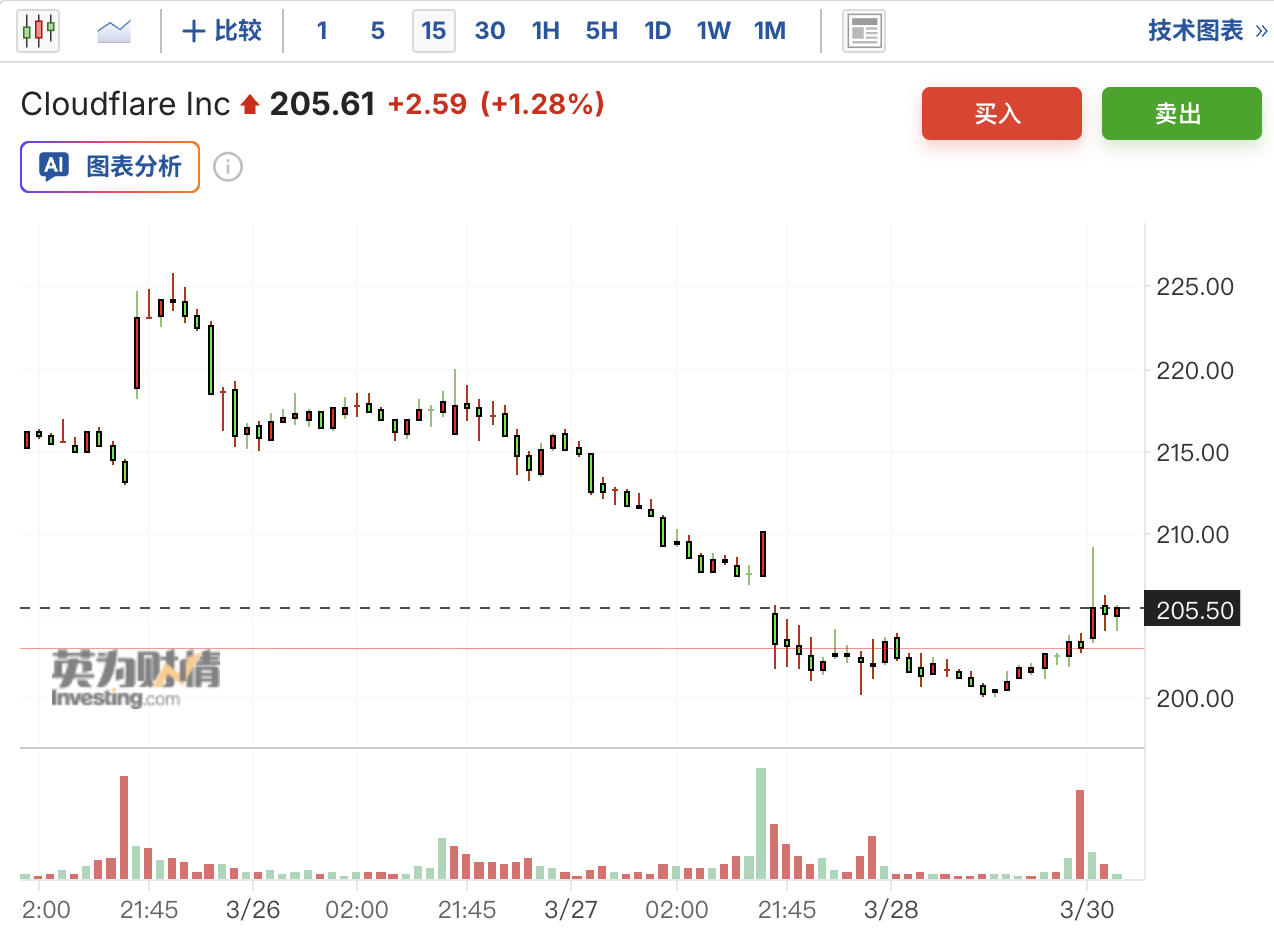
За даними журналу «Fortune» минулої п’ятниці, нова модель "Mythos" від Anthropic обіцяє отримати «значно вищі оцінки» у програмному кодингу, академічному мисленні і тестуванні кібербезпеки. Ці формулювання негайно спровокували розпродаж на ринку, більшість об’єктів кібербезпеки під покриттям Bernstein, зокрема Cloudflare, впали на 5%-7%.
Аналітики Bernstein відреагували того ж дня, зазначивши, що кібербезпекові аспекти "Mythos" насправді є плановим підсиленням можливостей коду безпеки та вжитими заходами Anthropic для запобігання зловживанню продуктом, і жоден з цих факторів не є конкуренцією для галузі програмного забезпечення кібербезпеки, і не зменшує попит на рішення AI для галузі.
Bernstein у звіті чітко заявив, що зберігає рейтинги, цільові цінові орієнтири і фінансові прогнози для всіх компаній з кібербезпеки під своїм покриттям.
Звідки виник панічний настрій на ринку
У матеріалі «Fortune», саме формулювання про «зростання можливостей у кібербезпеці» стало прямою причиною розпродажу.
Інвестори інтерпретували це як дві потенційні загрози: по-перше, Anthropic безпосередньо втручається у ринок програмного забезпечення для кібербезпеки і створює конкуренцію для існуючих розробників; по-друге, посилені можливості AI можуть послабити інтенсивність кіберзагроз, зменшуючи попит на традиційні засоби безпеки.
Аналітики Bernstein описують, що інвестори «точно як годинник», як тільки з’являється формулювання про стрибок у можливостях кібербезпеки, масово продають акції відповідного програмного забезпечення.
Що насправді робить Mythos: безпека коду та запобігання зловживанням
Bernstein розділив кібербезпекові аспекти "Mythos" на два рівні.
Перший — це підвищення можливостей для безпеки коду. Аналітики вважають, що це є базовим стандартом для продукту та основною очікуваною характеристикою Anthropic, і не впливає на цінність більшості інших інструментів кібербезпеки.
Вони раніше зазначали, що частка програмних уразливостей у загальній кількості інцидентів порушення безпеки відносно невелика, а сфера виробників, на яких може вплинути безпека коду Claude, також обмежена.
Другий рівень — це заходи щодо запобігання зловживанням продуктом. Саме це є основною логікою цього випуску. У галузі кібербезпеки вже є підтверджені випадки, коли Claude після злому може бути використаний нападниками для виявлення вразливостей у програмному забезпеченні та швидкого створення цільового шкідливого ПЗ, причому значно швидше, ніж розробники або користувачі виправляють програми.
Крім того, нападники можуть використовувати методи злому для захоплення внутрішніх Agent, створених на основі Anthropic, здійснювати горизонтальні переміщення, захоплення акаунтів та витік даних.
Bernstein зазначає, що реагування на вказані ризики для Anthropic не є новою темою, компанія вже обговорювала їх і вживала заходів захисту, і цей випуск лише поглиблює існуючий напрямок, а не є стратегічним зсувом.
AI-перевага у кібербезпеці залишається незмінною
Аналітики спростовують думку про «пошкодження AI-попутного вітру» у двох вимірах.
По-перше, Anthropic — лише один із багатьох постачальників у ринку великих мовних моделей. Існує багато виробників LLM «довгого хвоста», і не всі активно впроваджують механізми захисту від зловживань, як Anthropic.
Ще більш важливо, існують відкриті LLM, які широко розповсюджуються без регуляції — навіть якщо вони поступаються Claude за можливостями, вони все одно можуть ефективно допомогти нападникам створювати шкідливе ПЗ або здійснювати фішингові атаки.
Bernstein застерігає: навіть якщо зараз немає таких інструментів, атакуючі все одно досягають своїх цілей — тобто для додаткового тиску якість інструментів не має бути дуже високою.
По-друге, простір для зростання AI у сфері кібербезпеки значною мірою зумовлений появою нових рішень безпеки, а не лише підсиленням попиту на вже існуючі засоби.
Аналітики зазначають, що на цьогорічній конференції RSA майже всі стенди були присвячені Agentic SOC (інтелектуальні центри безпеки), Agent-ідентифікації безпеки, Agent-захисту даних та іншим новим напрямкам.
Ці можливості ринку не постраждають через підсилення Anthropic у питаннях безпеки продукту. Окрім того, більшість компаній зберігатимуть технічну нейтральність щодо великих мовних моделей, а попит на багатагентні захисні рішення буде стабільним.
Відмова від відповідальності: зміст цієї статті відображає виключно думку автора і не представляє платформу в будь-якій якості. Ця стаття не повинна бути орієнтиром під час прийняття інвестиційних рішень.
Вас також може зацікавити
Під тиском майбутніх зобов’язань на 883 мільярди доларів Amazon відкриває ще один канал фінансування обсягом до 80 мільярдів доларів для підтримки розширення у сфері AI
Amazon отримав кредитну лінію на суму до 80 мільярдів доларів для закупівлі активів технологічної інфраструктури, яку можна буде використовувати з першого кварталу наступного року до третього кварталу після наступного року. Станом на кінець вересня цього року загальні витратні зобов'язання Amazon склали 883 мільярди доларів, що на 36% більше, ніж три місяці тому, і більш ніж удвічі перевищує показник минулого року.
Intel: ПК спочатку впадуть, а підрядне виробництво — "поки що зачекаємо"
Замовлення на сервери все ще стоять у черзі, попит на AI не впав, змінюється лише ціноутворення: ПК стримані через високу вартість пам'яті, прогноз маржинального прибутку знижується, зовнішнє виробництво так і не потрапило до моделі, і наступного року вільний грошовий потік знову ймовірно стане негативним. Ринок більше не хоче платити за невиконані графіки зовнішнього виробництва та темпи відновлення ПК.
Ціни на криптовалюти
Більше


