
Північнокорейські працівники вже 7 років проникають у DeFi: дослідник

За словами аналітика з кібербезпеки, північнокорейські IT-працівники протягом щонайменше семи років влаштовуються на роботу до компаній, пов’язаних з криптовалютами, та проєктів у сфері децентралізованих фінансів.
“Багато IT-працівників з DPRK створили протоколи, якими ви користуєтеся та захоплюєтеся, аж до DeFi summer,” заявила розробниця MetaMask і дослідниця безпеки Тейлор Монахан у неділю.
Монахан стверджує, що понад 40 DeFi платформ, серед яких відомі імена, мали у команді північнокорейських IT-працівників, що працювали над їхніми протоколами.
“Сім років досвіду розробки у сфері blockchain” у їхньому резюме — “це не брехня,” додала вона.
Lazarus Group — це колектив хакерів, пов’язаний з Північною Кореєю, який, за словами аналітиків мережі R3ACH, з 2017 року викрав орієнтовно $7 млрд у криптовалютах.
Його пов’язують із найгучнішими зламами у галузі, включно з експлуатацією мосту Ronin Bridge на $625 млн у 2022 році, зламом WazirX на $235 млн у 2024 році та Bybit на $1,4 млрд у 2025 році.
Коментарі Монахан з’явилися за кілька годин після того, як Drift Protocol повідомив, що має “середньо-високу впевненість” у тому, що нещодавній експлойт на $280 млн був здійснений групою, пов’язаною з державою Північної Кореї.
Представники DeFi говорять про спроби проникнення DPRK
Тім Ахль, засновник Titan Exchange, агрегатора DEX на базі Solana, розповів, що на попередній роботі “ми співбесідували кандидата, який, як з’ясувалося, був оперативником Lazarus.”
Ахль зазначив, що кандидат “проводив відеодзвінки та був надзвичайно кваліфікований.” Він відмовився від особистої співбесіди, а згодом його ім’я знайшли у “зливі інформації” Lazarus.
Офіс контролю за іноземними активами США має веб-сайт, де криптобізнес може перевіряти контрагентів за актуальними санкційними списками OFAC і звертати увагу на шаблони, характерні для шахрайства з боку IT-працівників.
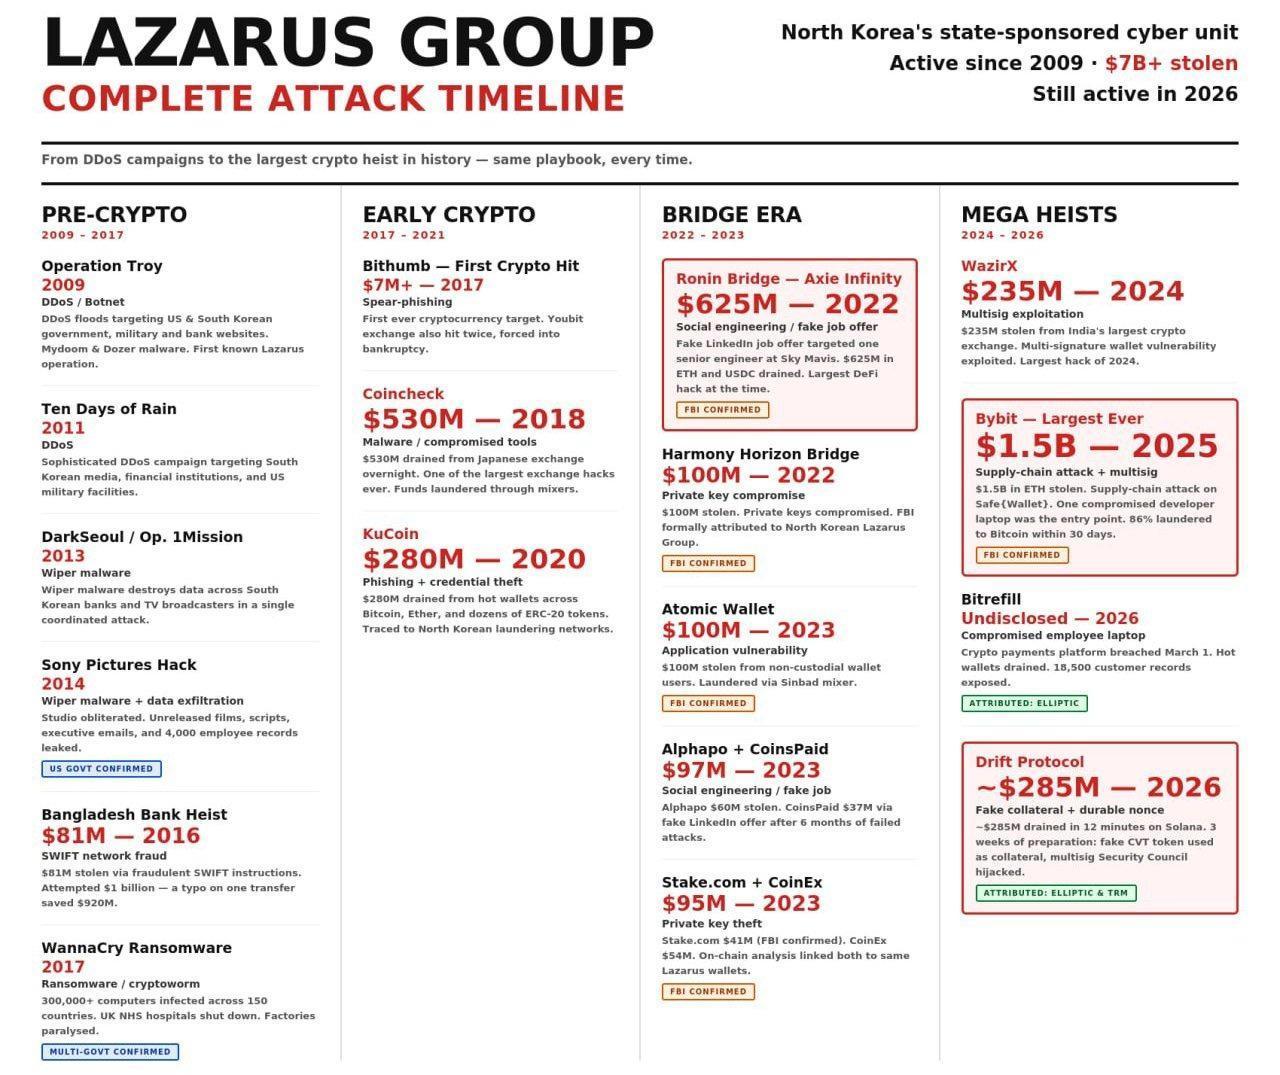 Хронологія атак Lazarus Group. Джерело: R3ACH Network
Пов’язано: Drift Protocol повідомляє, що експлойт на $280 млн вимагав “місяців ретельної підготовки”
Drift Protocol став мішенню для третіх осіб, пов’язаних з DPRK
У постмортем-звіті щодо експлойту на $280 млн минулого тижня Drift Protocol також вказав на хакерів, пов’язаних з Північною Кореєю, як винуватців атаки.
Однак було зазначено, що особисті зустрічі, які врешті призвели до експлойту, проводилися не з громадянами Північної Кореї, а з “посередниками”, що мали “повністю сформовані особистості, включаючи трудові історії, відкриті облікові дані та професійні мережі.”
“Минуло кілька років, і схоже, що зараз Lazarus має не-корейців [не північних корейців], які працюють на них і обманюють людей особисто,” заявив Ахль.
Загрози через співбесіди не є складними
Lazarus Group — загальна назва для “усіх кіберакторів, спонсованих державою DPRK,” пояснив експерт з блокчейну ZachXBT у неділю.
“Головна проблема у тому, що всі об’єднують їх разом, а складність загроз різна,” додав він.
ZachXBT заявив, що загрози через вакансії, LinkedIn, електронну пошту, Zoom або співбесіди “є базовими й ніяк не складними ... єдине — вони настирливі.”
“Якщо ви чи ваша команда й досі стане їхньою жертвою у 2026 році, ви, ймовірно, недбалі,” сказав він.
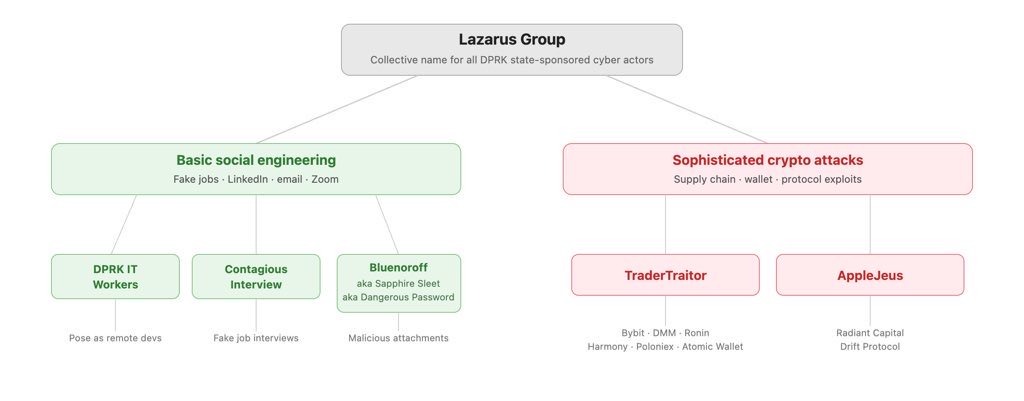 Існує два типи векторів атак, один з яких більш витонченний. Джерело: ZachXBT
Журнал: Більше не буде падінь Bitcoin на 85%, Тайваню потрібен резерв BTC для війни: Hodler’s Digest
Відмова від відповідальності: зміст цієї статті відображає виключно думку автора і не представляє платформу в будь-якій якості. Ця стаття не повинна бути орієнтиром під час прийняття інвестиційних рішень.
Вас також може зацікавити
Хедж-фонди щойно відновили довгі позиції в технологічному секторі, але ключова підтримка Nasdaq вже почала слабшати
Індекс Nasdaq 100 наближається до нижньої межі багатомісячного коливального діапазону; фʼючерси пробили висхідну трендову лінію та 100-денну ковзаючу середню, що технічно послаблює ситуацію. Хедж-фонди раніше активно скуповували технологічні акції, висока концентрація позицій підсилює ризик зниження. Суперечки щодо безпеки AI та ризики енергозабезпечення створюють подвійний каталізатор. Якщо ключовий рівень підтримки не втримається, а рівень паніки на ринку залишиться низьким, волатильність може потребувати переоцінки.
Доходність 10-річних держоблігацій США перевищила 5%! "Пророк" попереджає: розпродаж ще не закінчено
Керівник відділу G10 стратегії Standard Bank Стівен Барроу, який у лютому цього року першим спрогнозував прибутковість 10-річних держоблігацій США на рівні 5%, підвищив прогноз їхньої прибутковості до 5,2% на кінець року та очікує подальшого зростання до 5,3% у першому кварталі 2027 року. Він зазначив, що тиск на ланцюги постачання, зміни клімату та обмеження імміграційної політики США для пропозиції робочої сили стають сильнішими, ніж раніше. Індекс долара США зріс за день максимально на 0,6% і, ймовірно, покаже найкращий одноденний результат із 17 червня.
Навіть у «бурі уповільнення AI» Kioxia планує залучити щонайменше $10 млрд через IPO у США
Повідомляється, що Kioxia розглядає можливість залучення 10 мільярдів доларів шляхом виходу на біржу в США.

Будівництво потужностей AI переходить від “нестачі електроенергії” до “нестачі персоналу”: модульність набирає обертів, Schneider, Vertiv, Eaton отримують нові можливості
Bernstein нещодавно випустив аналітичний звіт, згідно з яким на тлі швидкого розширення потужностей AI, основний фактор, що обмежує розвиток дата-центрів, наразі змінюється.

Ціни на криптовалюти
Більше


