Bitget App
Daha ağıllı ticarət
Kripto alınBazarlarTicarətFyuçersEarnAIMəlumatDaha çox
Aperture Finance 3,67 milyon dollar dəyərində smart kontrakt istismarına məruz qaldı, vəsaitlər Tornado Cash vasitəsilə yuyuldu

Aperture Finance 3,67 milyon dollar dəyərində smart kontrakt istismarına məruz qaldı, vəsaitlər Tornado Cash vasitəsilə yuyuldu

CoinpediaCoinpedia2026/02/05 13:00
Orijinal göstərin
By:Coinpedia
Əsas Məqamlar
  • Aperture Finance istismarında hücumçular həssas V3 və V4 smart kontraktlarını hədəf alaraq 3.67 milyon dollar vəsaiti çıxarıblar.

  • Həkk ilə əlaqəli cüzdanlar sonradan 1,242 ETH dəyərində 2.4 milyon dolları Tornado Cash-ə köçürüb, bu vəsaitin yuyulması üçün istifadə edilib.

  • Təhlükəsizlik komandaları istifadəçilərə təhlükə altında olan smart kontrakt ünvanları ilə bağlı ERC20 və likvidlik mövqeyi icazələrini ləğv etməyi tövsiyə edib.

DeFi platforması Aperture Finance böyük təhlükəsizlik pozuntusu ilə üzləşib və smart kontrakt istismarı nəticəsində təxminən 3.67 milyon dollar itirib. Blockchain təhlükəsizlik şirkəti PeckShield-in məlumatına görə, hücumçu oğurlanmış vəsaiti gizlətmək üçün Tornado Cash məxfilik-miksləşdirmə xidmətindən istifadə edərək aktiv şəkildə hərəkət etdirir. 

Reklam

Bu fəaliyyət vəsaitlərin geri qaytarılması və həqiqi hücumun necə baş verdiyi ilə bağlı yeni narahatlıqlar yaradıb.

Aperture Finance İstismarı Necə Baş Verdi

PeckShield-in məlumatına görə, Aperture Finance haker hücumu 25 yanvar 2026-cı ildə V3 və V4 smart kontraktlarındakı zəiflik, eyni zamanda mövcud istifadəçi token icazələri səbəbindən baş verib.

DeFi platformalarında istifadəçilər tez-tez ERC-20 tokenlərini və ya likvidlik mövqeyi NFT-lərini hərəkət etdirmək üçün smart kontraktlara icazə verirlər ki, ticarət və strategiyalar avtomatik həyata keçə bilsin. Lakin bu halda, istismar edən şəxs həmin icazələrin və funksional çağırışların idarə edilməsindəki qüsuru aşkarlayıb.

Hücumçu cüzdanları qırmaq və ya şəxsi açarları oğurlamaq əvəzinə, kontraktın öz məntiqindən istifadə edərək icazəsiz aktiv köçürmələrini həyata keçirib.
Aperture Finance 3,67 milyon dollar dəyərində smart kontrakt istismarına məruz qaldı, vəsaitlər Tornado Cash vasitəsilə yuyuldu image 0

Çünki bir çox istifadəçi artıq icazələr vermişdi, hücumçu əlavə imza olmadan vəsaitləri köçürə bilib. Bu da ona, təsdiqlənmiş tokenlər və likvidlik mövqeləri ilə bağlı aktivləri boşaltmağa imkan verib.

Həkkdən Sonra Vəsaitlər Tornado Cash-ə Köçürüldü

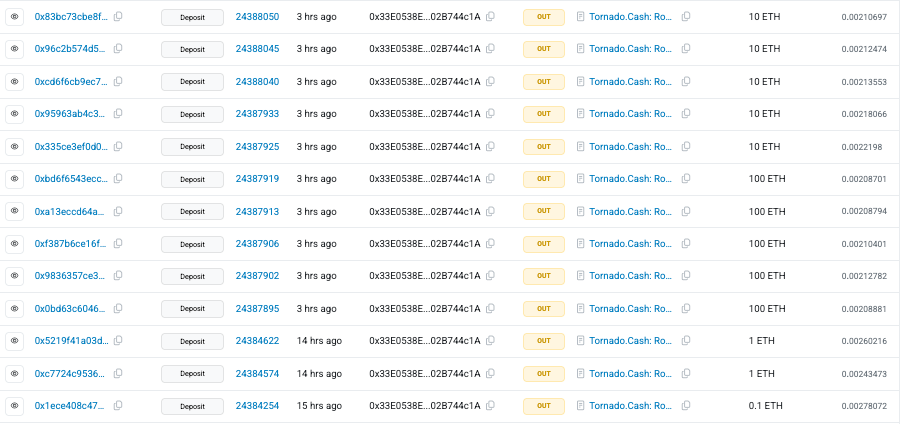
Bütün bu hadisələr nəticəsində 3.67 milyon dollar dəyərində vəsait çıxarılıb, hücumçu böyük hissəni ETH-ə çevirib və təxminən 1,242 ETH Tornado Cash-ə göndərib ki, izləri gizlətsin.

Hücumçular tez-tez Tornado Cash kimi miksləşdirmə xidmətlərindən istifadə edirlər ki, oğurlanmış kriptovalyutanın mənşəyini gizlətsinlər və izlənməni çətinləşdirsinlər. Vəsaitlər bir neçə kiçik əməliyyatla, o cümlədən 10 ETH və 100 ETH-lik paketlərlə göndərilib, bu da diqqəti çəkməmək üçün geniş istifadə olunan üsuldur.

  • Həmçinin Oxuyun :
  •  
  •   ,

İstifadəçilər Token və NFT İcazələrini Ləğv Etməyə Çağırılır

İstismardan sonra Aperture Finance komandası təcili bildiriş yayıb və təsirlənmiş kontrakt ünvanlarının siyahısını bölüşüb. Həmçinin, istifadəçiləri riskli ünvanlara bağlı olan ERC-20 token və ERC-721 likvidlik mövqeyi icazələrini dərhal ləğv etməyə çağırıb. 

Təsirlənmiş Kontrakt Siyahısı

Lütfən, ERC-20 və likvidlik mövqeyi (ERC-721) icazələrinizi aşağıdakı şəkildə verilmiş ünvanlarla müqayisə edin. Bu ünvanlara verilmiş bütün icazələr ləğv edilməlidir.

— Aperture Finance (@ApertureFinance) 27 yanvar 2026

Cüzdan icazələri smart kontraktlara istifadəçi vəsaitlərini hərəkət etdirməyə imkan verir və əgər aktiv qalarsa, kontrakt təhlükəyə düşdükdən sonra sui-istifadə oluna bilər.

Kripto Dünyasında Heç Bir Yeniliyi Qaçırmayın!

Bitcoin, altcoinlər, DeFi, NFT-lər və digər sahələrdə ən son trendlər barədə operativ xəbərlər, ekspert analizi və real vaxt yenilikləri ilə bir addım öndə olun.

Xəbərlərə Abunə Olun

Tez-tez verilən suallar

Aperture Finance haker hücumu necə baş verdi?

Hakerlər platformanın smart kontraktlarındakı zəiflikdən istifadə edərək, mövcud istifadəçi token icazələri ilə şəxsi açarları oğurlamadan vəsaitləri hərəkət etdiriblər.

Aperture Finance istifadəçiləri indi nə etməlidir?

İstifadəçilər dərhal təsirlənmiş kontrakt ünvanları ilə bağlı bütün token və likvidlik mövqeyi icazələrini ləğv etməlidirlər ki, əlavə itkilərin qarşısı alınsın.

Oğurlanmış kripto vəsaitləri niyə Tornado Cash-ə göndərilir?

Tornado Cash kimi xidmətlər əməliyyat izlərini gizlədir və hücumdan sonra oğurlanmış kriptovalyutanın izlənilib bərpa olunmasını çətinləşdirir.

Aperture insidentində şəxsi açarım oğurlanıb?

Xeyr. İstismar smart kontrakt icazələrindən istifadə edib; şəxsi açarlarınız təhlükəsiz qalıb, lakin təsdiqlənmiş vəsaitləriniz risk altında olub.

0
0

İmtina: Bu məqalənin məzmunu yalnız müəllifin fikrini əks etdirir və platformanı heç bir şəkildə təmsil etmir. Bu məqalə investisiya qərarları qəbul etmək üçün istinad kimi nəzərdə tutulmayıb.

Siz də bəyənə bilərsiniz

ABŞ Federal Ehtiyat Sistemi "gözlənildiyi kimi faiz dərəcəsini artırdı", bazarı isə "gələcəkdə neçə dəfə daha artım olacaq?" sualı maraqlandırır.

Analitiklər hesab edirlər ki, Walsh inflyasiya tendensiyalarını yaxından izləməyə diqqət yetirəcəyini vurğulayır və oktyabr iclasından əvvəl yalnız bir aylıq məlumat olduğu üçün bu, qərar vermək üçün kifayət qədər "tendensiya" yaratmır. Dekabrda yenidən addım atılacaq. Dot plot göstərir ki, 16 rəsmi ilin sonuna kimi bir daha faiz artımının olacağını gözləyir, lakin 10 illik ABŞ dövlət istiqrazlarının gəliri 5%-i keçdikdə, treyderlərin proqnozlaşdırdığı sərtləşmə rəsmi dot plotdan daha aqressivdir.

华尔街见闻2026/09/17 00:16

FED-in nöqtə diaqramında bir nöqtə daha azaldı, Waller yenə də bazara yol xəritəsi verməkdən imtina etdi

16 sentyabrda açıqlanan ən son nöqtə diaqramında yalnız 18 nöqtə var idi. İtkin olan nöqtə isə Federal Rezerv Sisteminin sədri Kevin Walsh-a aid idi. Bu, Walsh-ın ardıcıl ikinci dəfə öz proqnozunu nöqtə diaqramında təqdim etməməsidir.

智通财经2026/09/16 23:56
FED-in nöqtə diaqramında bir nöqtə daha azaldı, Waller yenə də bazara yol xəritəsi verməkdən imtina etdi

15 ildən sonra server bazarına qayıtmağı planlaşdırır: Apple (AAPL.US) AI hesablama gücü ambisiyası nə qədərdir? Böyük banklar “uzaq su” və “yaxın susuzluq” məsələsini müzakirə edir

Texnologiya mediası olan The Information-un məlumatlı mənbələrinin bildirdiyinə görə, Apple şirkəti (AAPL.US) korporativ server bazarına daxil olmağı düşünür, öz istehsalı olan M seriyası Ultra çipini istifadə etməyi və Nvidia (NVDA.US) şəbəkə avadanlığı ilə birləşdirməyi planlaşdırır.

智通财经2026/09/16 23:51
15 ildən sonra server bazarına qayıtmağı planlaşdırır: Apple (AAPL.US) AI hesablama gücü ambisiyası nə qədərdir? Böyük banklar “uzaq su” və “yaxın susuzluq” məsələsini müzakirə edir

On doqquzdan bir əskik, Walsh sədri yenə Federal Ehtiyatın nöqtə diaqramına “ev tapşırığı” vermədi

ABŞ Federal Ehtiyat Sistemi sədri Vaş iki dəfə ard-arda "dot plot" üzərinə faiz dərəcəsi proqnozu əlavə etməkdən imtina edib və açıq şəkildə bildirib ki, bu alət "siyasətin həyata keçirilməsinə faydalı deyil". 2011-ci ildən etibarən fəaliyyət göstərən "dot plot", hər il dörd dəfə rəsmilərin faiz proqnozlarını dərc edir və bu, bazarın pul-kredit siyasətinin istiqamətini təhlil etməsində mühüm istinad nöqtəsidir. Lakin, bu alətin konsensusa əsaslanmaması, anonimliyi və səsvermə səlahiyyəti olmayan prezidentlərin iştirakına görə uzunmüddətli tənqidlərə məruz qalır. Fərqli sədr mövqeləri fərqli olub, lakin Vaşın yanaşması ən sərtidir.

华尔街见闻2026/09/16 23:06